Blog

Artículos sobre desarrollo web, cloud y rendimiento

Lo que aprendemos construyendo aplicaciones, sitios web e infraestructura para clientes de Brasil y de América Latina.

En vivoRadar de internet en Brasil

Caídas de nubes como Azure y AWS y de las operadoras brasileñas, ataques y las cifras de internet en Brasil, actualizadas cada hora con datos de Cloudflare Radar.

Ver el radar →

15 artículos

Backend · Seguridad

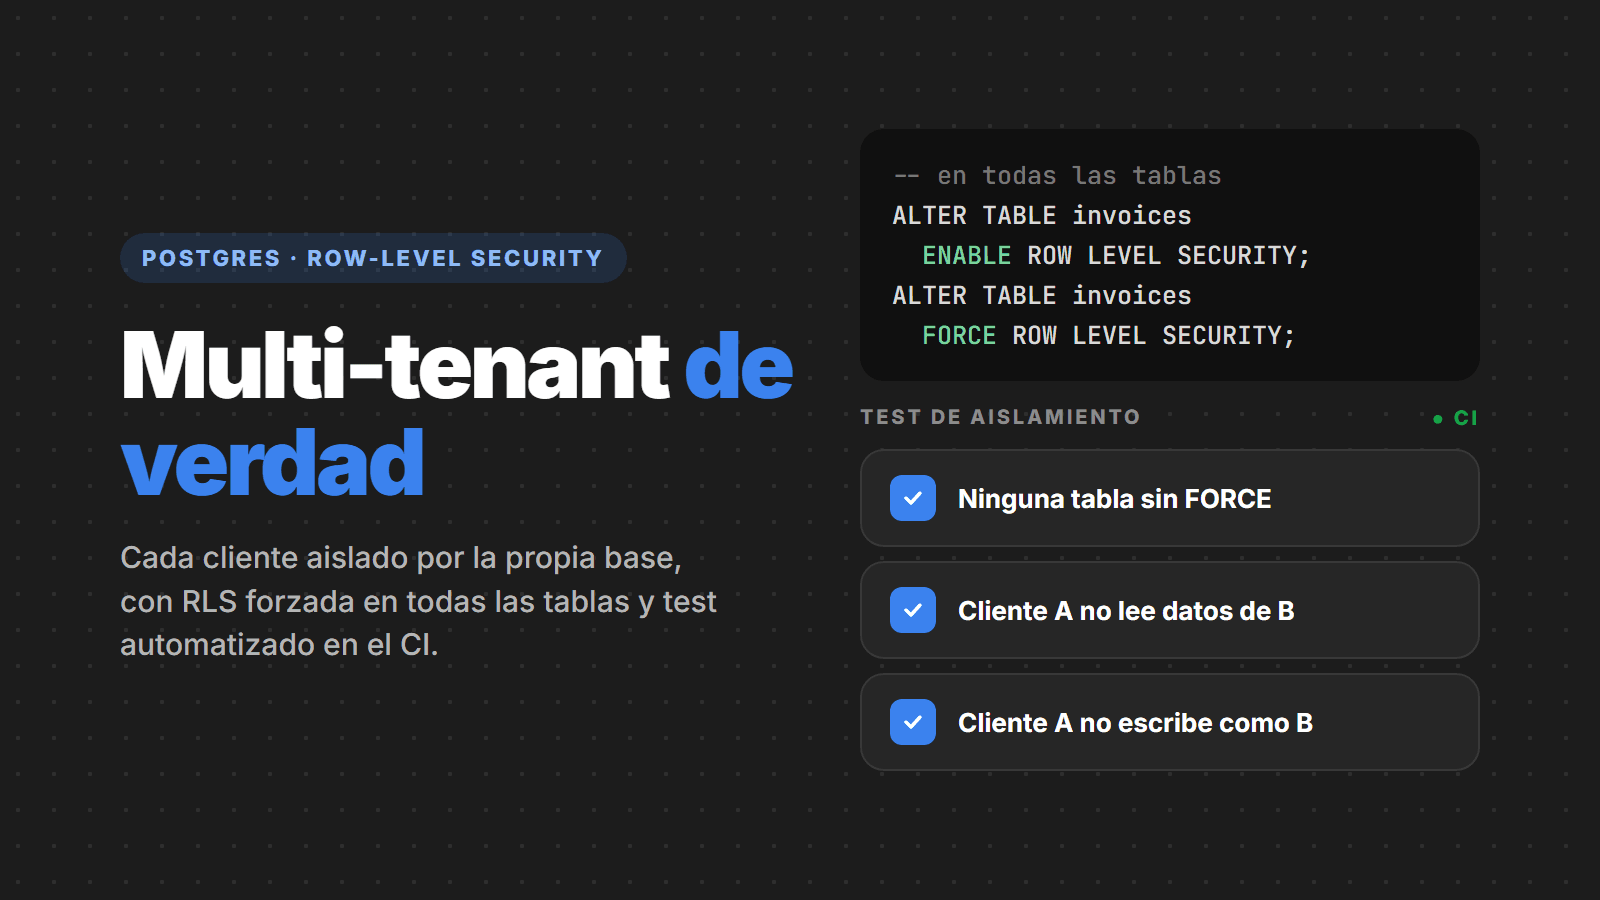
Multi-tenant de verdad: cada cliente aislado en Postgres con Row-Level Security forzada y test automatizado

Filtrar por tenant_id en la aplicación deja a todo SaaS a un WHERE olvidado de una filtración entre clientes. Mira cómo aislar cada cliente en PostgreSQL con Row-Level Security forzada en todas las tablas, por qué el ENABLE solo no te protege del dueño de la tabla, cómo pasar el cliente por transacción sin filtrarlo en el pool y cómo crear un test automatizado que rompe el build si alguna tabla queda sin protección.
Cloud e Infra · Seguridad

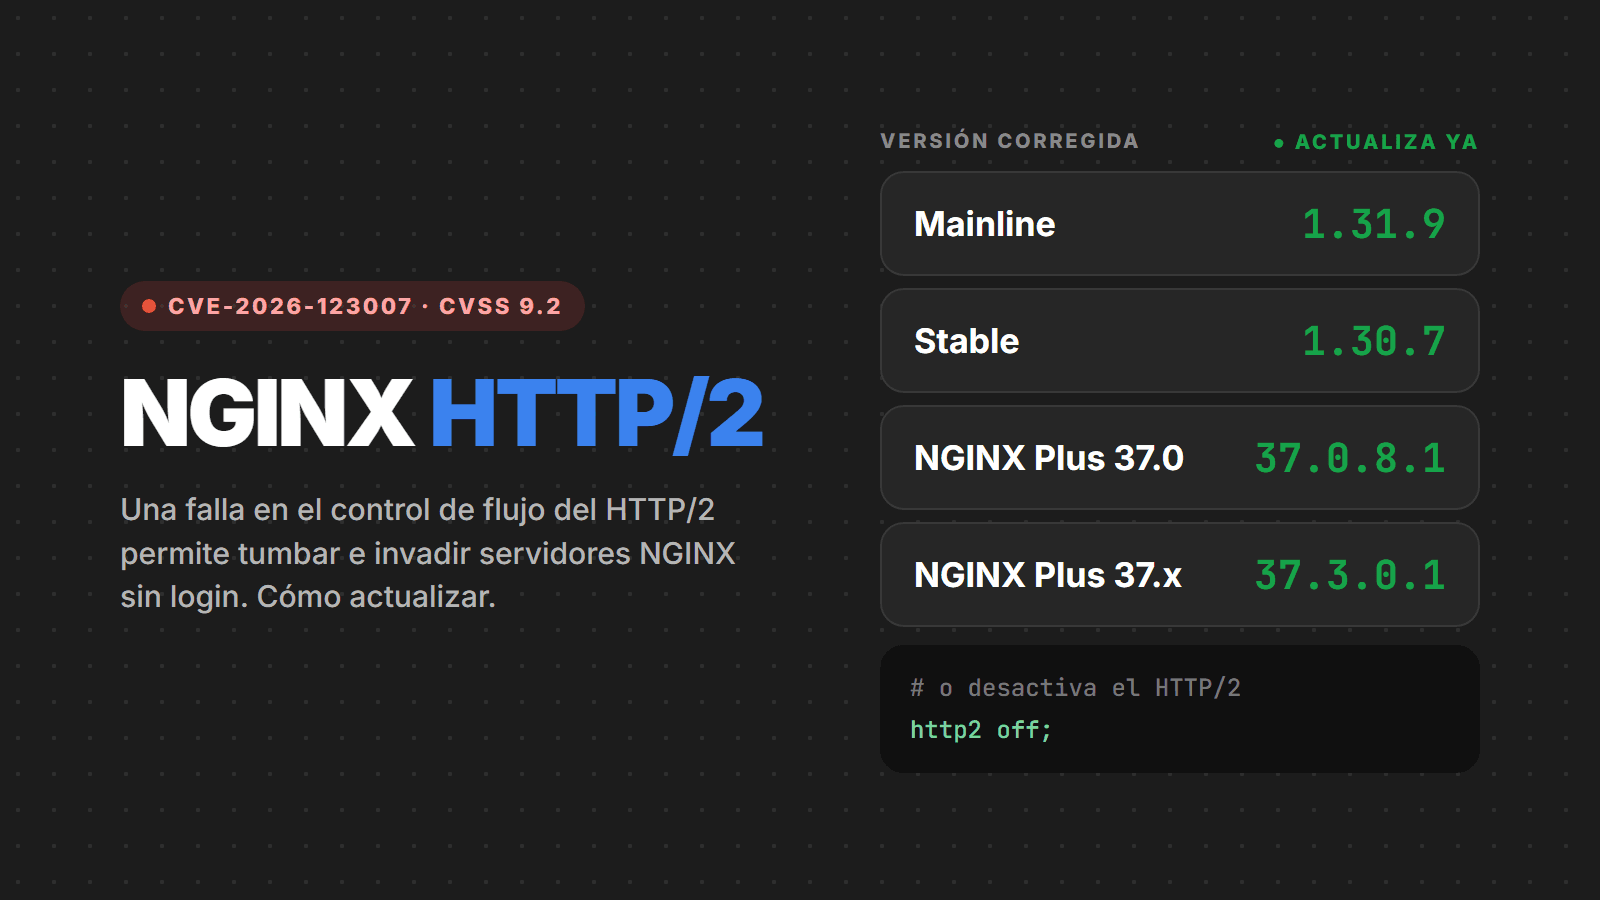
Falla crítica en NGINX permite invadir servidores por HTTP/2 sin login. Cómo actualizar ahora

La CVE-2026-123007 es una falla de corrupción de memoria en el control de flujo del HTTP/2 de NGINX, presente desde 2015 y con nota 9.2, que permite tumbar y, en algunos escenarios, ejecutar código en el servidor sin login. Ya existe una prueba de concepto pública. Mira quién está expuesto, las versiones corregidas, cómo desactivar el HTTP/2 mientras no actualizas y las señales de ataque.

Front-end · Seguridad

Falla crítica en React Server Components permite invadir servidores Next.js sin login. Cómo actualizar ahora

La CVE-2026-126187 es una falla de ejecución remota de código en el protocolo Flight de los React Server Components, con nota 9.5, que afecta al App Router de Next.js, React Router en modo RSC, Waku y los plugins RSC de Vite y Parcel. Mira quién está expuesto, la diferencia con React2Shell, las versiones corregidas y cómo buscar señales de ataque.

Backend · Seguridad

Secrets Manager: qué es, cómo funciona y por qué sacar las contraseñas del código

Contraseña de la base en el appsettings, clave de API en un .env commiteado: entiende qué es un Secrets Manager, cómo AWS Secrets Manager, Azure Key Vault, Google Secret Manager y HashiCorp Vault guardan, controlan y rotan credenciales, con las novedades de 2026, ejemplos en .NET y Node.js, errores comunes y checklist.