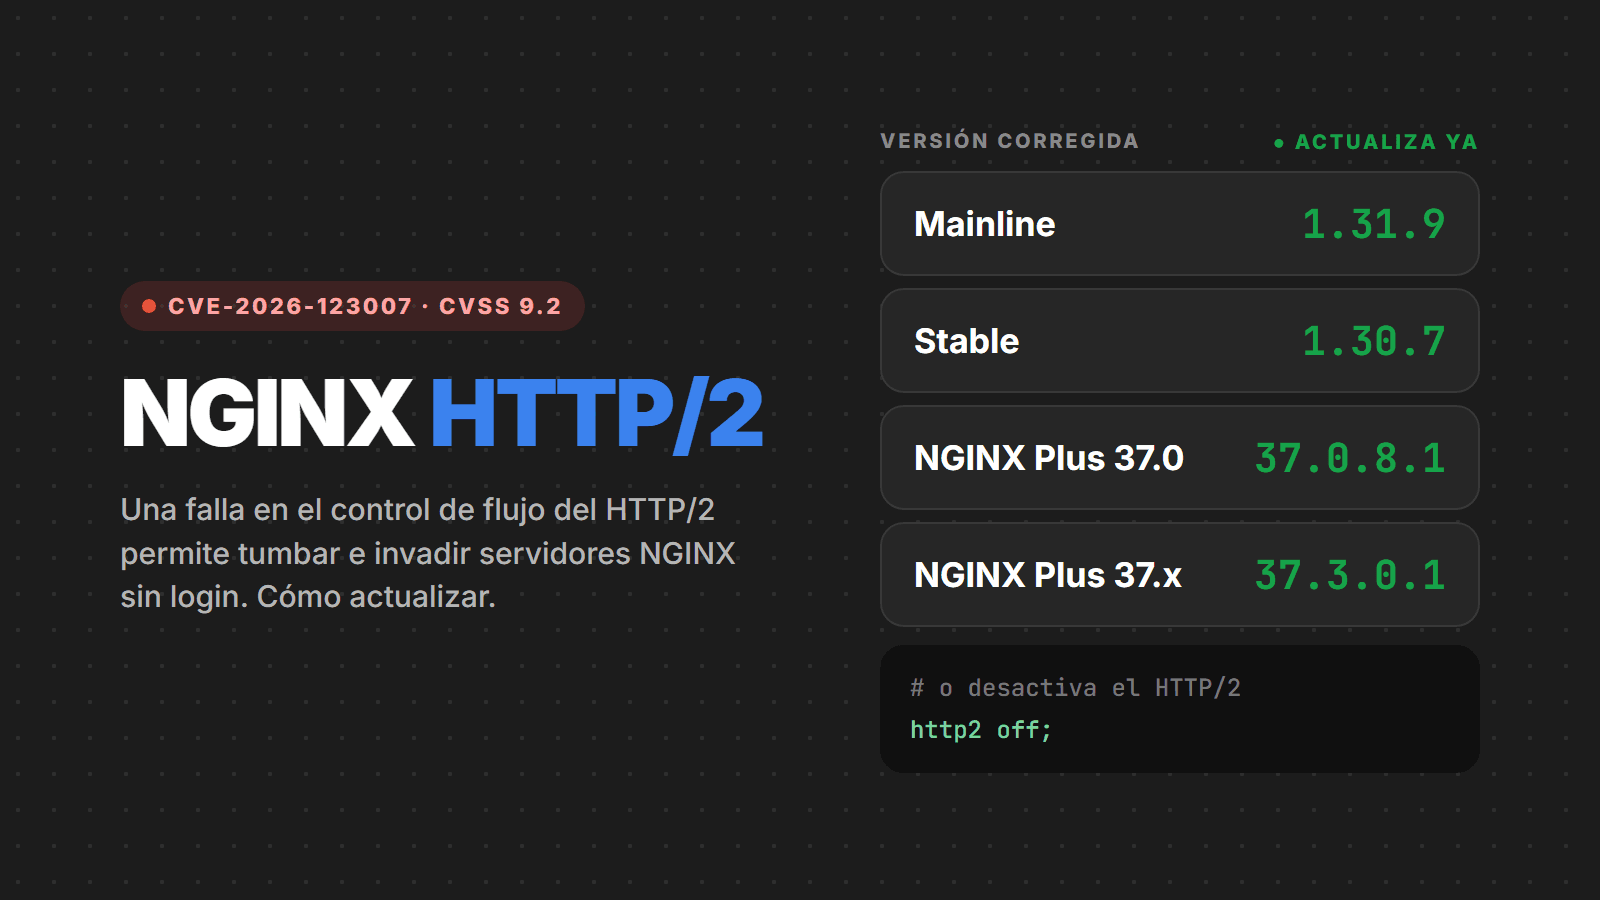
El 18 de noviembre de 2026, F5, la empresa que mantiene NGINX, publicó las versiones 1.31.9 (mainline) y 1.30.7 (stable) con la corrección de diez fallas de seguridad. La más grave es la CVE-2026-123007, una corrupción de memoria en el control de flujo del HTTP/2 que permite a un atacante sin login tumbar los procesos del servidor y, en algunos escenarios, ejecutar código en él. La nota es 9.2 en el CVSS v4.0 (8.1 en el CVSS v3.1), y el propio nginx.org la clasifica como "major".
El defecto está en el código desde NGINX 1.9.5, de 2015, y funciona incluso en servidores que solo entregan archivos estáticos, sin ningún backend detrás. El mismo día de la divulgación, Rapid7 publicó en GitHub una prueba de concepto que demuestra ejecución remota de código. Los investigadores apodaron al conjunto de fallas NGINX2Root y Nginx2Shell.
Resumen para quien tiene prisa
- Actualiza NGINX a 1.31.9 (mainline) o 1.30.7 (stable). En NGINX Plus, las versiones corregidas son 37.0.8.1 y 37.3.0.1.
- Está expuesto quien tiene el HTTP/2 activo, que es lo habitual en muchas configuraciones con HTTPS (
listen 443 ssl http2ohttp2 on). - Después de actualizar, reinicia NGINX en lugar de solo recargarlo: un
reloadmantiene procesos viejos atendiendo las conexiones abiertas. - ¿No puedes actualizar ahora? Desactiva el HTTP/2. El sitio sigue funcionando en HTTP/1.1, solo un poco menos eficiente.
- Hasta el 18 de noviembre no había explotación confirmada, pero la prueba de concepto ya es pública.
Qué es la falla
En HTTP/2, varias solicitudes viajan al mismo tiempo por la misma conexión, cada una en un "stream". Para que un lado no ahogue al otro existe el control de flujo: cada lado dice cuántos bytes acepta recibir (la "ventana") y va liberando más espacio con tramas llamadas WINDOW_UPDATE. El protocolo define un límite para esa ventana: 2.147.483.647 bytes.
NGINX guarda la ventana de envío de la conexión en un contador. Cuando el cliente cancela un stream, NGINX devuelve a ese contador el espacio que no llegó a usar, sin comprobar si el total pasó del límite. Repitiendo esto, el atacante empuja el contador más allá del máximo. A partir de ahí, la cuenta que debería frenar nuevos WINDOW_UPDATE da la vuelta (un integer underflow) y deja de funcionar, y el valor gigante se convierte en un tamaño negativo cuando NGINX arma los datos de respuesta. La capa de TLS entonces copia memoria fuera de los límites del buffer: se pueden filtrar datos de la memoria y corromper el heap del proceso.
En la práctica, el resultado más común es que el proceso de trabajo (worker) de NGINX se caiga. Con la filtración de memoria, sin embargo, el atacante logra descubrir dónde está cada cosa en la memoria y sortear el ASLR, y desde ahí sobrescribir un puntero de función para ejecutar un comando. El código corre con el usuario del worker (normalmente nginx o www-data), no como root.
Quién está expuesto
- NGINX Open Source de la 1.9.5 a la 1.31.8 con HTTP/2 activo sobre HTTPS, en servidores de 64 bits. No importa si sirve archivos estáticos, hace de proxy inverso o corre PHP-FPM.
- NGINX Plus R33 y las versiones 37.x anteriores a 37.0.8.1 y 37.3.0.1.
- Imágenes Docker basadas en el
nginxoficial que no se reconstruyeron después del 18 de noviembre. Las tagsmainline,stableylatestya se actualizaron, pero tu imagen solo cambia cuando generas un build nuevo. - Paquetes de las distribuciones: el 18 de noviembre, Alpine 3.24 ya tenía
nginx1.30.7, pero Debian y Ubuntu aún no habían publicado la corrección. Quien usa el paquete de la distribución debe seguir su aviso de seguridad o pasar al repositorio oficial de nginx.org. - Productos que incluyen NGINX, como OpenResty (la 1.31.8.1 todavía trae el NGINX vulnerable) y el ingress-nginx de Kubernetes, que fue retirado en marzo de 2026 y no recibirá corrección. Usa HTTP/2 por defecto.
Quién queda fuera: servidores con HTTP/2 desactivado y NGINX de 32 bits. Si una CDN o un balanceador (Cloudflare, AWS ALB, Azure Front Door) recibe el HTTP/2 del visitante y habla con tu NGINX en HTTP/1.1, buena parte del ataque queda bloqueada, siempre que el servidor de origen no sea accesible directamente desde internet.
Qué tan fácil es explotarla
Tumbar NGINX es la parte sencilla. La ejecución de código tiene barreras prácticas, según el análisis de Rapid7: el ataque necesita enviar cerca de 128 GB de datos HTTP/2 por la conexión, así que enlaces por debajo de unos 300 Mbit/s no logran completarlo; un proxy delante de NGINX tiende a romper el ataque; y el exploit publicado depende de una rutina de copia de memoria de glibc usada en procesadores x86-64 con AVX-512, comunes en servidores en la nube. Wiz, que también reportó la falla, demostró ejecución de código en los builds oficiales 1.31.7 y 1.31.8 sirviendo solo archivos estáticos y no publicó su exploit.
El apodo NGINX2Root viene de Xint, que dice haber encadenado estas fallas con una falla del kernel de Linux para obtener root en la máquina. Los detalles de esa cadena aún no se publicaron.
Es decir: no es algo que cualquiera explote desde su casa, pero un servidor en la nube con buen ancho de banda es justo el entorno que usaría un atacante. Con el exploit público, el margen para actualizar es corto.
Las otras fallas corregidas en el mismo paquete
Las versiones 1.31.9 y 1.30.7 corrigen nueve fallas más. Las que más pesan:
- CVE-2026-123633: use-after-free en HTTP/2 cuando NGINX hace de proxy hacia un backend y tiene pocas conexiones libres. También puede llevar a ejecución de código. Afecta de la 1.19.7 a la 1.31.8.
- CVE-2026-121810: use-after-free en HTTP/3 en configuraciones de proxy (1.25.0 a 1.31.8).
- CVE-2026-123634: use-after-free en el
resolver, cuando el destino delproxy_passviene de la solicitud. - CVE-2026-113425: use-after-free en el proxy de correo con
auth_http. - CVE-2026-118899: bucle infinito al leer el cuerpo de la solicitud en TLS 1.3, que cuelga el worker (denegación de servicio).
Todas desaparecen con la misma actualización, así que no vale la pena tratarlas una por una.
Paso 1: revisa la versión y la configuración
En el servidor o dentro del contenedor:
# versión de nginx
nginx -v

# ¿está activo el HTTP/2? (cualquier línea en la salida = sí)
nginx -T 2>/dev/null | grep -nE '^\s*(http2\s+on\b|listen\b[^#]*\bhttp2\b)'

# ¿nginx reenvía solicitudes a un backend? (CVE-2026-123633)
nginx -T 2>/dev/null | grep -nE '\b(proxy|fastcgi|uwsgi|scgi|grpc)_pass\b'
Si la versión es anterior a la 1.31.9 (o la 1.30.7 en la línea stable) y el segundo comando muestra alguna línea, el servidor está expuesto a la CVE-2026-123007. Si el tercero también muestra algo, está expuesto a la CVE-2026-123633. Atención: los paquetes de distribución a veces traen la corrección con el número de versión viejo, así que compara la versión completa del paquete (dpkg -l nginx, rpm -q nginx o apk info nginx) con el aviso de seguridad de tu distribución.
Paso 2: actualiza
- Repositorio oficial de nginx.org: ejecuta la actualización normal del sistema (
apt upgrade nginx,dnf upgrade nginx) para recibir la 1.31.9 o la 1.30.7. - Debian y Ubuntu con el paquete de la distribución: sigue el aviso de seguridad y actualiza en cuanto salga. Si el servidor está expuesto y la corrección tarda, desactiva el HTTP/2 (paso 3) o cambia al repositorio de nginx.org.
- Docker: actualiza la tag en el
Dockerfile(por ejemplonginx:1.31.9onginx:1.30.7-alpine), genera un build nuevo y haz el deploy. No basta con reiniciar el contenedor con la imagen vieja. - NGINX Plus: pasa a la 37.0.8.1 o a la 37.3.0.1.
- OpenResty e ingress-nginx: mientras no haya versión corregida, desactiva el HTTP/2. En el caso de ingress-nginx, conviene planear el cambio a otro controlador, ya que no recibe más actualizaciones.
Después, prueba la configuración con nginx -t y reinicia el servicio (systemctl restart nginx). Comprueba con ps aux | grep nginx que no quedó ningún worker viejo.
Paso 3: si no puedes actualizar ahora, desactiva el HTTP/2
Es la única mitigación que cierra la CVE-2026-123007 sin actualizar. En cada bloque server con HTTPS:
server {
    # quita "http2" del listen
    listen 443 ssl;
    http2 off;   # en NGINX 1.25.1 o más nuevo
    ...
}
Ejecuta nginx -t, recarga y confirma que los workers viejos terminaron. El sitio sigue en línea en HTTP/1.1. Lo que deja de funcionar es lo que exige HTTP/2, como servicios gRPC expuestos por NGINX. Recuerda volver a activar el HTTP/2 después de actualizar.
En ingress-nginx, la opción equivalente es use-http2: "false" en el ConfigMap del controlador. Si usas HTTP/3, desactívalo también mientras no actualizas (http3 off;, sin los listen ... quic y sin la cabecera Alt-Svc), por la CVE-2026-121810.
Paso 4: busca señales de ataque
- Workers que se caen en el log de errores: líneas como
worker process 1234 exited on signal 11. Búscalas congrep "exited on signal" /var/log/nginx/error.log(odocker logs <container> 2>&1 | grep "exited on signal"). - Conexiones HTTP/2 largas que transfieren una cantidad anormal de datos desde una misma IP. Recuerda que el ataque envía decenas de gigabytes.
- Procesos hijos del worker de NGINX, como
sh,bash,curl,wgetonc. Un worker de NGINX nunca debería abrir una shell. - Archivos nuevos en
/tmp,/var/tmpo/dev/shmdel usuario de NGINX. - Conexiones de salida extrañas desde el servidor, sobre todo hacia la dirección de metadatos de la nube (
169.254.169.254).
Si encuentras algo más que caídas aisladas, aísla el servidor, guarda los logs, levanta una máquina o imagen nueva ya actualizada y cambia los certificados TLS y los secretos que NGINX podía leer, ya que la falla permite filtrar memoria del proceso.
Checklist
- Inventario de todos los servidores, contenedores e ingress con NGINX, OpenResty o NGINX Plus
- NGINX en 1.31.9 o 1.30.7 (o NGINX Plus en 37.0.8.1 o 37.3.0.1)
- Servicio reiniciado, sin workers viejos corriendo
- Imágenes Docker reconstruidas y publicadas, incluidas las de staging
- HTTP/2 desactivado donde aún no se pudo actualizar (OpenResty, ingress-nginx, paquetes de distribución sin corrección)
- Servidores de origen detrás de CDN sin acceso directo desde internet
- Logs revisados en busca de workers caídos y procesos extraños
Fuentes
- nginx.org: nginx security advisories
- Wiz: Unauthenticated Remote Code Execution in NGINX
- JFrog: Nginx2Shell, CVE-2026-123007 y CVE-2026-123633
- Cycode: NGINX2Root (CVE-2026-123007 y cuatro más)
- Red Hat: CVE-2026-123007
- SecurityOnline: prueba de concepto de Rapid7 para la CVE-2026-123007
¿Necesitas ayuda?
¿No sabes cuántos servidores y contenedores corren NGINX, si el paquete de tu distribución ya trae la corrección o si puedes desactivar el HTTP/2 sin romper nada? Habla con nosotros: hacemos el inventario, actualizamos y reiniciamos sin tumbar el sitio y revisamos los logs en busca de señales de ataque.