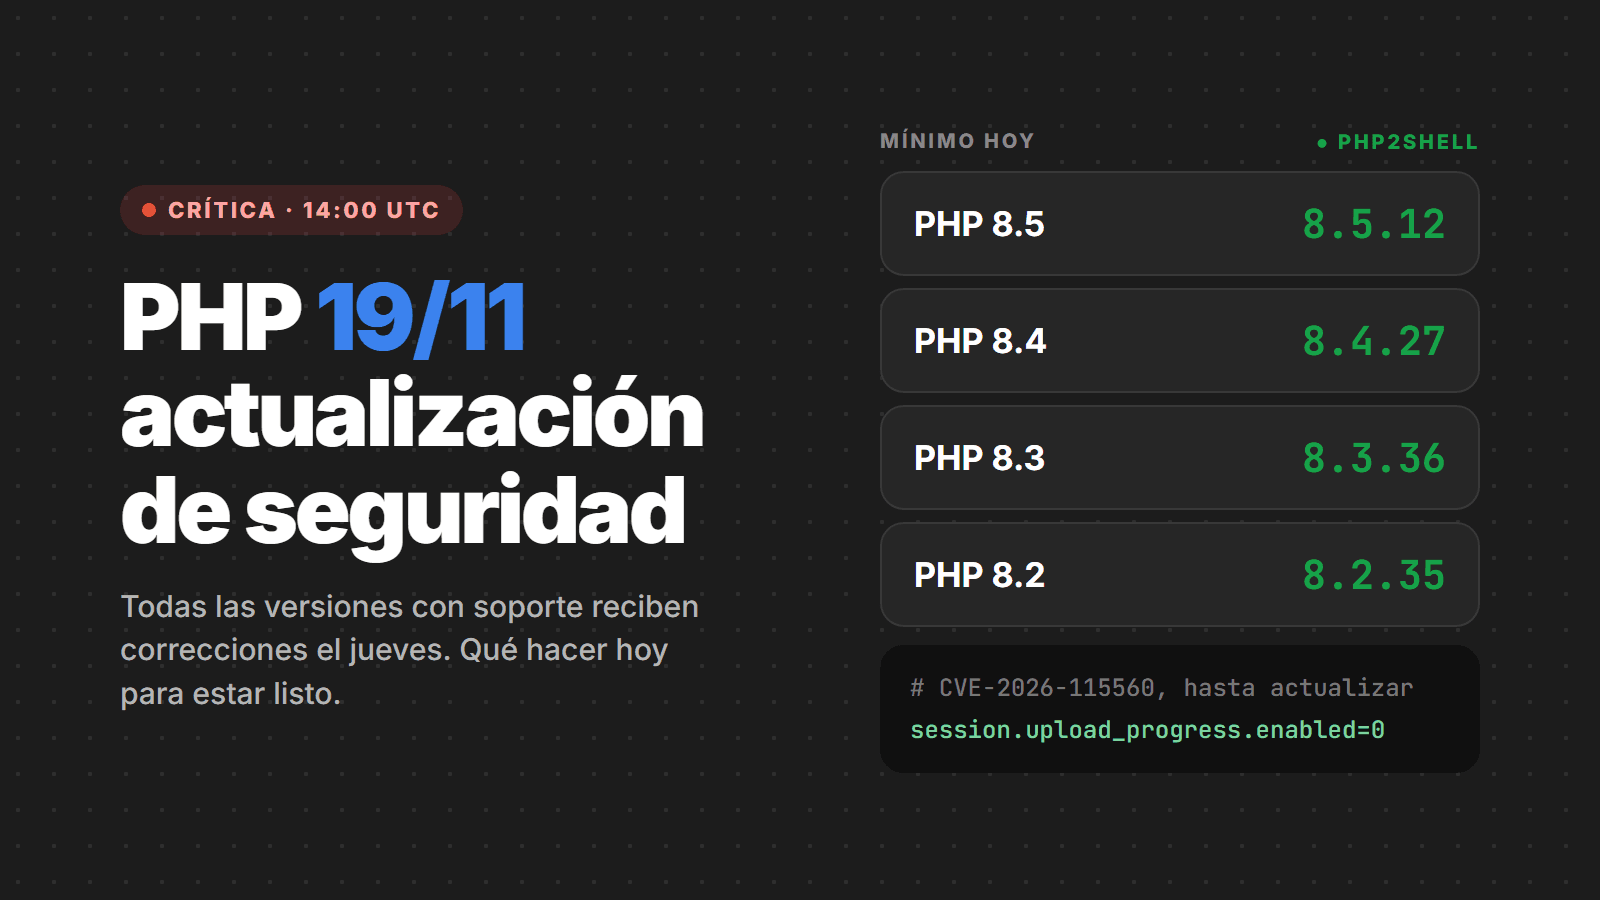
El 18 de noviembre de 2026, el equipo de seguridad de PHP publicó un aviso poco habitual: las versiones del ciclo regular de este jueves, 19 de noviembre, saldrán como actualizaciones de seguridad con gravedad máxima “crítica”. El lanzamiento está previsto entre las 14:00 y las 14:30 UTC (15:00 a 15:30 en Madrid, 8:00 a 8:30 en Ciudad de México) y abarca todas las versiones con soporte de PHP.
El propio anuncio aclara un punto importante: las fallas clasificadas como críticas solo afectan a configuraciones no predeterminadas o instalaciones poco comunes. Es decir, no es un nuevo PHP2Shell. Aun así, el equipo pide que todos estén listos para actualizar en cuanto salgan las versiones. Los números de las versiones corregidas y los detalles técnicos se publicarán junto con el lanzamiento.
Resumen para quien tiene prisa
- Cuándo: jueves 19/11/2026, entre las 14:00 y las 14:30 UTC.
- Qué versiones: todas las que tienen soporte, es decir, PHP 8.2, 8.3, 8.4 y 8.5.
- Gravedad: la más alta es crítica, pero depende de una configuración no predeterminada o de un escenario poco común.
- Ya se conoce una falla: la CVE-2026-115560, de ejecución remota de código en el upload progress de las sesiones, anunciada el 23/10 y que recién ahora recibe corrección.
- Qué hacer hoy: confirma que ya aplicaste la corrección del PHP2Shell (8.5.12, 8.4.27, 8.3.36 u 8.2.35), desactiva
session.upload_progress.enabledsi puedes y deja listo el camino de actualización para el jueves.
Qué dice el anuncio (y qué todavía no dice)
| Punto | Lo que se sabe |
|---|---|
| Fecha y hora | 19/11/2026, de 14:00 a 14:30 UTC |
| Versiones afectadas | Todas las que tienen soporte (8.2 a 8.5) |
| Gravedad máxima | Crítica, en configuración no predeterminada o instalaciones poco comunes |
| Tipo de lanzamiento | Ciclo regular de cuatro semanas, no es de emergencia |
| Números de versiones corregidas | Aún no publicados |
| Lista completa de CVE | Aún no publicada |
A diferencia de octubre, cuando PHP tuvo que adelantar el lanzamiento tras una filtración, esta vez el aviso llegó con un día de antelación y dentro del calendario normal. Es el proceso funcionando como debe: dar tiempo a proveedores de hosting, distribuciones Linux y equipos de infraestructura para organizarse.
La falla que ya se conoce: CVE-2026-115560
Dos días después del PHP2Shell, el 23 de octubre, PHP publicó un aviso informativo sobre una vía de ejecución remota de código en la función de session upload progress, que permite seguir el avance de una subida a través de la sesión. En ese momento, el equipo dijo que trataría el problema en el ciclo regular y publicaría el advisory completo de la CVE-2026-115560 con la siguiente versión, que es justamente la del 19 de noviembre.
Para explotarla se necesita una combinación poco común, con las tres condiciones a la vez:
session.serialize_handlerestá configurado comophp_binaryophp_serialize.- La aplicación cambia ese valor a
phpen tiempo de ejecución, conini_set(), antes de llamar asession_start(). session.upload_progress.enabledsigue activado, que es el valor predeterminado.
Las aplicaciones que nunca cambian el serializador de la sesión en tiempo de ejecución pueden dejar la función activada. Todavía no hay puntuación CVSS ni lista de versiones afectadas para esta CVE, y no se sabe si es una de las clasificadas como críticas en el anuncio del 18/11.
No la confundas con el PHP2Shell
| PHP2Shell (21/10) | Actualización del 19/11 | |
|---|---|---|
| CVE | CVE-2026-109618 y CVE-2026-109619 | CVE-2026-115560 y otras aún no publicadas |
| Puntuación | CVSS v4.0 9.2 | Crítica (puntuación aún no publicada) |
| A quién afecta | Cualquier PHP que atiende peticiones web | Configuraciones no predeterminadas o instalaciones poco comunes |
| Lanzamiento | De emergencia, adelantado tras una filtración | Ciclo regular, anunciado con antelación |
| Versiones corregidas | 8.5.12, 8.4.27, 8.3.36, 8.2.35 | Se publican el 19/11 |
Si tu servidor todavía no está en una de las versiones que corrigen el PHP2Shell, esa es la prioridad de hoy, no de mañana. Hay reportes de escaneos y explotación de esas fallas desde octubre. Lo explicamos todo en nuestra guía del PHP2Shell.
Paso 1: hoy, comprueba dónde estás
El PHP de la línea de comandos no siempre es el mismo que atiende el sitio. Revisa los binarios, los servicios y, si es posible, la página de diagnóstico del propio sitio (en WordPress: Herramientas > Salud del sitio > Información > Servidor).
# versiones instaladas y servicios FPM activos
php -v
systemctl list-units --type=service | grep -i php

# Debian / Ubuntu: ¿el paquete ya tiene la corrección del PHP2Shell?
zcat /usr/share/doc/php8.3-fpm/changelog.Debian.gz | grep -E "CVE-2026-10961(8|9)"

# RHEL / AlmaLinux / Rocky
rpm -q --changelog php-fpm | grep -E "CVE-2026-10961(8|9)"
Después, comprueba si tu aplicación encaja en el escenario de la CVE-2026-115560:
# configuración actual del serializador y del upload progress
php -i | grep -E "session.serialize_handler|session.upload_progress.enabled"
grep -rn "serialize_handler\|upload_progress" /etc/php/

# ¿la aplicación cambia el serializador en tiempo de ejecución?
grep -rnE "ini_set\(\s*['\"]session\.serialize_handler" /var/www
Recuerda que php -i muestra la configuración de la línea de comandos. Los valores que aplican al sitio están en el php.ini de FPM o de Apache y en los archivos de pool.
Paso 2: hoy, aplica la mitigación si tiene sentido
Para la CVE-2026-115560, PHP recomienda desactivar el upload progress de las sesiones hasta la actualización. Si ya lo hiciste por el PHP2Shell (esa misma configuración estaba en la lista de mitigaciones de la CVE-2026-109619), déjalo como está.
; PHP-FPM: /etc/php/8.x/fpm/pool.d/www.conf
php_admin_value[session.upload_progress.enabled] = 0

; o en php.ini
session.upload_progress.enabled = 0
La configuración tiene que aplicarse antes de que se lea la petición, así que usa php.ini, el pool de FPM o la configuración del servidor web. No funciona con ini_set() ni con .user.ini. Después, reinicia todos los workers de PHP. El efecto secundario es que las barras de progreso de subida basadas en esta función dejan de funcionar; la mayoría de los sitios no la usa.
Paso 3: hoy, deja listo el camino de actualización
- Inventario: lista todos los servidores, contenedores, paneles y productos que incluyen PHP, empezando por los expuestos a internet.
- Ventana de mantenimiento: reserva el jueves, después de las 14:30 UTC, para actualizar y reiniciar los servicios.
- Docker: confirma que el pipeline puede reconstruir y publicar las imágenes en cuanto se actualicen las imágenes oficiales de
php. - Distribuciones: Debian, Ubuntu, RHEL y derivadas suelen corregir el paquete sin cambiar el número de versión. Sigue los avisos de seguridad de tu distribución.
- Hosting compartido o gestionado: pregunta al soporte cuándo se aplicará la actualización y si se corregirán todas las versiones del selector de PHP.
Paso 4: el jueves, actualiza y reinicia
En cuanto salgan las versiones y lleguen a tu gestor de paquetes, actualiza y reinicia los procesos de PHP. Mientras un worker antiguo siga vivo, seguirá ejecutando el código vulnerable.
# Debian / Ubuntu (ajusta a tu versión)
sudo apt update
sudo apt install --only-upgrade 'php8.3*'
sudo systemctl restart php8.3-fpm
sudo systemctl restart apache2   # si usas mod_php

# RHEL / AlmaLinux / Rocky
sudo dnf upgrade 'php*'
sudo systemctl restart php-fpm httpd

# Docker: descarga la nueva imagen base y reconstruye
docker build --pull -t mi-app .
Después de actualizar, lee el advisory de cada CVE. Si ninguna aplica a tu configuración, puedes deshacer la mitigación del upload progress. Si alguna aplica y el servidor quedó expuesto, conviene buscar señales de intrusión como hicimos con el PHP2Shell: procesos de PHP abriendo shells, archivos .php nuevos en la carpeta pública y cron jobs que nadie creó.
¿Y quien usa PHP 8.1 o anterior?
El proyecto PHP solo da soporte de seguridad desde la 8.2, y la propia 8.2 pierde el soporte el 31 de diciembre de 2026. Quien está en la 8.1 o anterior no recibirá esta actualización de forma oficial. Los caminos son los mismos de octubre: paquete corregido de la distribución o de un proveedor de soporte extendido, o migrar de versión. Si todavía estás en la 8.2, empieza ya a planificar el paso a la 8.3 o superior.
Checklist
- Corrección del PHP2Shell aplicada (8.5.12, 8.4.27, 8.3.36, 8.2.35 o paquete de la distribución con las CVE en el changelog)
- Inventario de todos los servidores, contenedores y productos con PHP
- Comprobado si la aplicación cambia
session.serialize_handlerconini_set() session.upload_progress.enabled = 0enphp.inio en el pool, con los workers reiniciados- Ventana de mantenimiento reservada para el 19/11
- Pipeline de imágenes Docker listo para reconstruir
- Hosting y proveedores avisados
- Plan para salir de PHP 8.2 (y de versiones aún más antiguas) antes del 31/12/2026
Actualizaremos este post con las versiones corregidas y los detalles de las CVE en cuanto PHP publique el lanzamiento.
Fuentes
- PHP.net: Upcoming Critical PHP Security Release (18/11/2026)
- PHP.net: Informational advisory: Session upload progress (23/10/2026)
- GitHub: GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- Aikido: PHP schedules a critical security release for 19 November
- PHP.net: advisory del PHP2Shell (21/10/2026)
¿Necesitas ayuda?
¿No sabes qué PHP usa tu sitio, si el PHP2Shell ya está corregido o no tienes tiempo de seguir la actualización del jueves? Habla con nosotros: revisamos la versión y la configuración, aplicamos la mitigación y actualizamos sin tirar el sitio. Y si prefieres dejar este tipo de mantenimiento en manos de quien cuida el servidor, conoce el hosting de CPW.