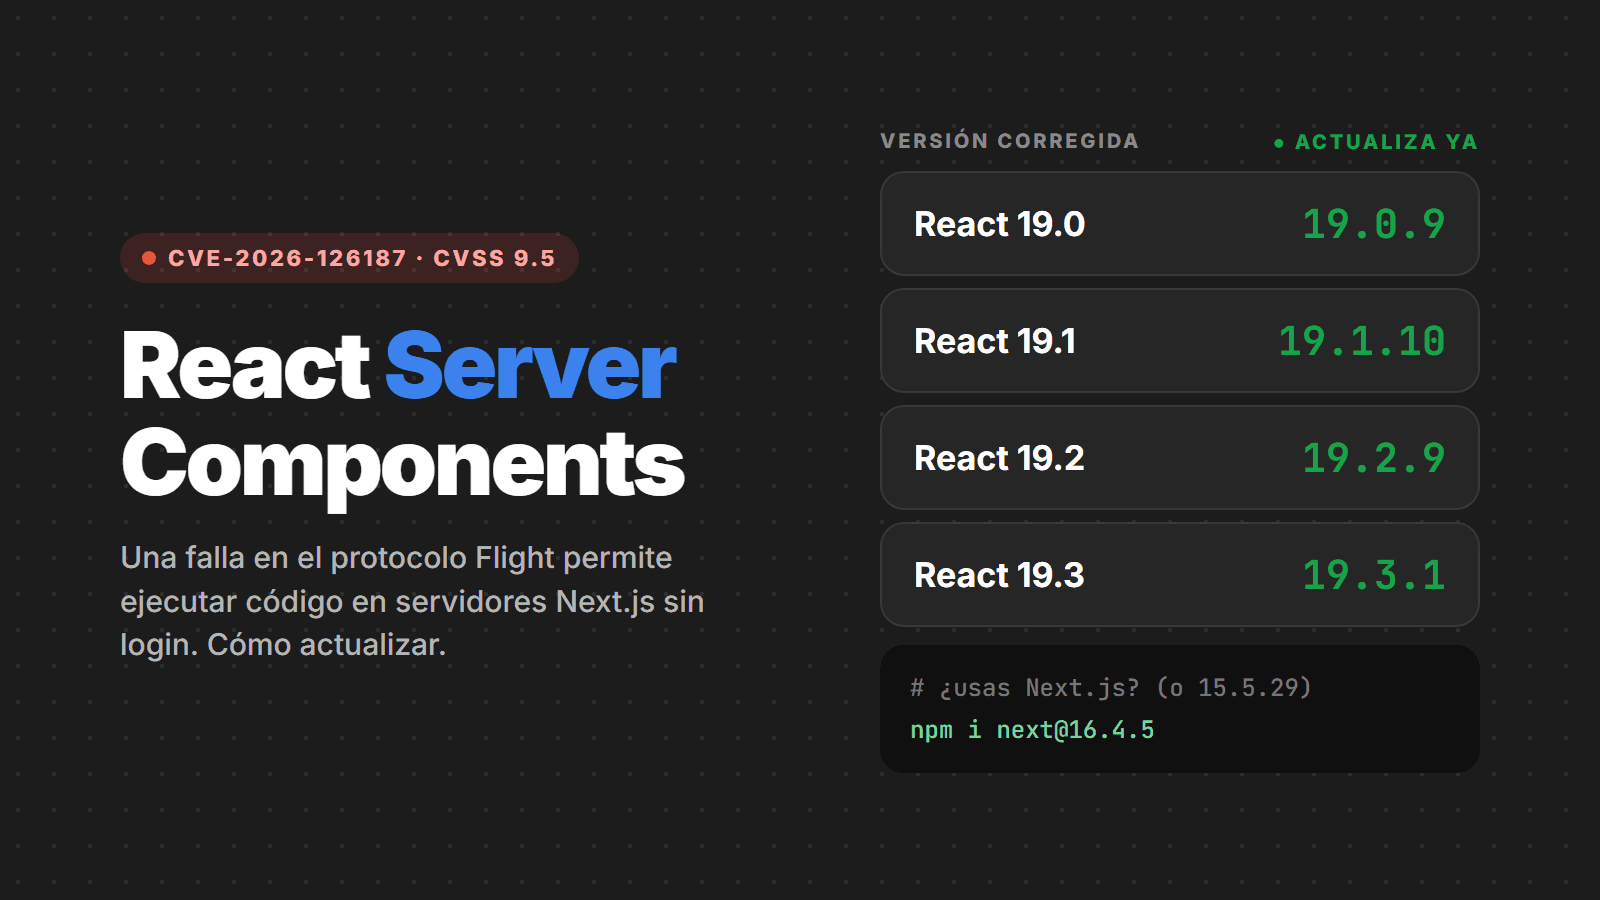
El 10 de noviembre de 2026, GitHub asignó la CVE-2026-126187 a una falla crítica en los React Server Components (RSC), la parte de React que corre en el servidor y que usan el App Router de Next.js, React Router en modo RSC, Waku y los plugins RSC de Vite y Parcel. La falla permite ejecución remota de código sin login y recibió una nota de 9.5 en CVSS v4.0. La corrección de React ya había salido el 14 de octubre, sin número de CVE, y por eso mucha gente todavía no actualizó: los escáneres de dependencias (Dependabot, npm audit) recién ahora empezaron a señalar el problema.
Es la segunda falla grave en el mismo protocolo en menos de un año. En diciembre de 2025, React2Shell (CVE-2025-55182, nota 10) fue explotada pocas horas después de su divulgación y dejó cientos de servidores minando criptomonedas. Si solo corregiste React2Shell, sigues siendo vulnerable a esta nueva falla.
Resumen para quien tiene prisa
- Actualiza los paquetes de servidor de React (
react-server-dom-webpack,react-server-dom-turbopackyreact-server-dom-parcel) a 19.0.9, 19.1.10, 19.2.9 o 19.3.1, según tu línea. - ¿Usas Next.js? Pasa a 16.4.5 o 15.5.29. Next.js trae su propia copia de estos paquetes, así que actualizar solo
reactyreact-domno lo resuelve. - No afecta a aplicaciones React que corren solo en el navegador (Vite SPA, Create React App), sitios exportados estáticos (
output: 'export') ni apps que usan solo el Pages Router. - No hay mitigación por configuración. Las reglas de WAF ayudan como paliativo, pero la solución es actualizar, generar un build nuevo y desplegar.
- Hasta el 13 de noviembre no había explotación confirmada, pero ya circulan repositorios públicos que dicen tener una prueba de concepto.
Qué es la falla
Cuando un Server Component termina de renderizar, el servidor envía el resultado al navegador en un formato propio llamado Flight. Es un flujo de líneas: cada línea tiene un encabezado con un identificador, un tipo y, para datos binarios, el tamaño en bytes del contenido que viene a continuación.
El problema estaba en cómo el servidor escribía typed arrays (Uint8Array, Float32Array y similares) de más de 2048 bytes. En lugar de copiar los datos, React mantenía la referencia al mismo ArrayBuffer de la aplicación. Si ese buffer se transfería a otro lugar en el camino, quedaba vacío, y el servidor escribía el encabezado prometiendo N bytes, pero no enviaba ninguno, sin error y sin log.
Del otro lado, el lector de Flight confía en el tamaño declarado. Consume los N bytes siguientes, que en realidad son las próximas líneas de la respuesta, y vuelve a leer desde una posición equivocada. Si parte de esos bytes viene de un valor controlado por el atacante, este logra que su texto se interprete como protocolo, incluida una línea que ordena cargar un módulo del bundle de la aplicación. Ese "contrabando" de líneas es lo que lleva a la ejecución de código. En el catálogo de debilidades, la falla figura como CWE-502, deserialización de datos no confiables.
Quién está expuesto
El propio React dice que el escenario es raro: la respuesta debe llevar varios typed arrays sobre el mismo buffer y algún valor controlado por el atacante. En la práctica, el caso más conocido es Next.js con Cache Components: una función "use cache" que devuelve varios typed arrays. Vercel publicó su propio aviso para esto (GHSA-673q-mjm6-r5xr), también con nota 9.5.
| Entorno | Situación |
|---|---|
| Next.js 16.0 a 16.4.0 con App Router y Cache Components | Afectado, prioridad máxima |
| Next.js 15.x y 16.x con App Router | Trae el paquete vulnerable, actualiza |
React Router en modo RSC, Waku, @vitejs/plugin-rsc, @parcel/rsc, RedwoodSDK | Afectado si usa react-server-dom-* por debajo de la versión corregida |
| Next.js solo con Pages Router | Fuera de esta falla |
Next.js con output: 'export' | Fuera (no hay servidor) |
| React solo en el navegador (Vite, CRA, React Native) | Fuera |
"Raro" no es motivo para dejarlo para después. Los exploits de deserialización suelen volverse más fáciles cuando alguien publica el análisis del parche, y así pasó con React2Shell: en diciembre de 2025 los ataques empezaron el mismo día de la divulgación.
No la confundas con React2Shell
| React2Shell (dic/2025) | CVE-2026-126187 (oct-nov/2026) | |
|---|---|---|
| CVE | CVE-2025-55182 | CVE-2026-126187 |
| Nota | CVSS 10.0 | CVSS 9.5 |
| Dónde está | Lectura de las llamadas a Server Functions | Escritura de typed arrays en Flight |
| Condición | Cualquier app con RSC | Respuestas con varios typed arrays y datos del atacante |
| Explotada | Sí, de forma masiva (está en el KEV de CISA) | No confirmada hasta el 13/11 |
| Versiones corregidas | 19.0.1, 19.1.2, 19.2.1 | 19.0.9, 19.1.10, 19.2.9, 19.3.1 |
Si tu proyecto se quedó en las versiones que corrigieron React2Shell, sigue siendo vulnerable a esta falla y también a una serie de fallas de denegación de servicio publicadas a lo largo de 2026 en los mismos paquetes.
Paso 1: descubre qué versiones usas
# versión de Next.js
npx next --version

# paquetes de servidor de React (incluidas dependencias indirectas)
npm ls react-server-dom-webpack react-server-dom-turbopack react-server-dom-parcel
pnpm why react-server-dom-webpack

# busca en el lockfile
grep -E "react-server-dom-(webpack|turbopack|parcel)" package-lock.json pnpm-lock.yaml yarn.lock

# ¿Cache Components activado? ¿funciones "use cache"?
grep -rn "cacheComponents" next.config.*
grep -rln "use cache" app src
En Next.js, los paquetes react-server-dom-* vienen compilados dentro del propio next, así que lo que manda es la versión de Next.js. En los demás frameworks, revisa la versión que resuelve el lockfile.
Paso 2: actualiza
| Lo que usas | Versión corregida |
|---|---|
react-server-dom-* 19.0.x | 19.0.9 |
react-server-dom-* 19.1.x | 19.1.10 |
react-server-dom-* 19.2.x | 19.2.9 |
react-server-dom-* 19.3.x | 19.3.1 |
| Next.js 16.x | 16.4.5 o más nuevo |
| Next.js 15.x | 15.5.29 o más nuevo |
| Next.js 16.0 a 16.3, 15.0 a 15.4, 14 o anterior | Sin corrección en esas líneas: migra a 16.4.5 o 15.5.29 |
# Next.js
npm install [email protected]      # o [email protected] en la línea 15

# React Router RSC, Waku, Vite/Parcel RSC: actualiza el framework y el paquete de servidor
npm install [email protected] [email protected] [email protected]

# confirma que no quedó ninguna copia vieja
npm ls react-server-dom-webpack react-server-dom-turbopack react-server-dom-parcel
Después, genera un build nuevo y despliégalo. Volver a desplegar el build viejo o reiniciar el contenedor no sirve: el código vulnerable sigue dentro de la imagen. Aprovecha para apagar previews, entornos de staging y demos olvidadas que sigan en línea con la versión vieja.
Paso 3: si no puedes actualizar hoy
No existe una flag que desactive la parte vulnerable. Lo que se puede hacer mientras llega el upgrade:
- No envíes varios typed arrays sobre el mismo buffer desde un Server Component o una función
"use cache"al cliente. Copia antes de devolver, por ejemploview.slice()en lugar deview.subarray(). - Activa las reglas de WAF de tu proveedor (Vercel, Cloudflare, Netlify y otros publicaron reglas para RSC), sabiendo que React y Vercel advierten que no reemplazan la actualización.
- Restringe la salida de red de los servidores Node.js para que, aun con ejecución de código, el atacante no pueda descargar herramientas ni hablar con servidores de comando.
Paso 4: busca señales de ataque
Si la aplicación estuvo expuesta a internet con una versión vulnerable, conviene buscar lo que el proceso Node.js hizo de diferente:
- Procesos hijos de
nodecomosh,bash,whoami,id,curl,wgetoncen servidores de producción. - Archivos nuevos en
/tmp,/var/tmpo/dev/shmcreados por Node.js y ejecutados poco después. - Conexiones de salida extrañas, sobre todo a la dirección de metadatos de la nube (
169.254.169.254), túneles como*.trycloudflare.como IPs en puertos fuera del estándar web. - Lectura de secretos: acceso a
.env,/proc/self/environ, tokens de Kubernetes o archivos de credenciales de la nube. - En los logs del proxy, ráfagas de
POSTcon los encabezadosnext-actionorsc-action-iddesde una misma IP y terminando en error 5xx. - Uso de CPU alto y constante, que con React2Shell era señal de un minero de criptomonedas.
Si encuentras algo, aísla el servidor, guarda los logs, despliega un build nuevo y limpio (no intentes limpiar el contenedor comprometido) y cambia todos los secretos que la aplicación podía leer: variables de entorno, contraseñas de base de datos, claves de API y credenciales de la nube.
Checklist
- Inventario de todos los proyectos con Next.js App Router, React Router RSC, Waku o plugins RSC
- Next.js en 16.4.5 o 15.5.29 (o más nuevo)
react-server-dom-*en 19.0.9, 19.1.10, 19.2.9 o 19.3.1 en los demás frameworks- Lockfile actualizado, build nuevo generado y desplegado (incluidas las imágenes Docker)
- Previews, staging y demos viejas actualizadas o apagadas
- Dependabot y
npm auditejecutados de nuevo, ahora que la CVE está en la base de GitHub - Logs revisados en busca de las señales anteriores
- Secretos cambiados si hay cualquier indicio de ataque
Fuentes
- GitHub Advisory: CVE-2026-126187 (GHSA-xqc2-xf4c-x3h3)
- StepSecurity: CVE-2026-126187, React Flight RCE
- ThreatDefence: React Server Components RCE, patching y hunting
- Cloud Security Alliance: parche fuera de ciclo de Next.js (use cache)
- React: Critical Security Vulnerability in React Server Components (React2Shell)
¿Necesitas ayuda?
¿No sabes qué proyectos usan Server Components, qué versión de React viene dentro de tu Next.js o si esa preview olvidada sigue en línea? Habla con nosotros: hacemos el inventario, actualizamos y publicamos un build nuevo sin tumbar el sitio y revisamos los logs en busca de señales de ataque.