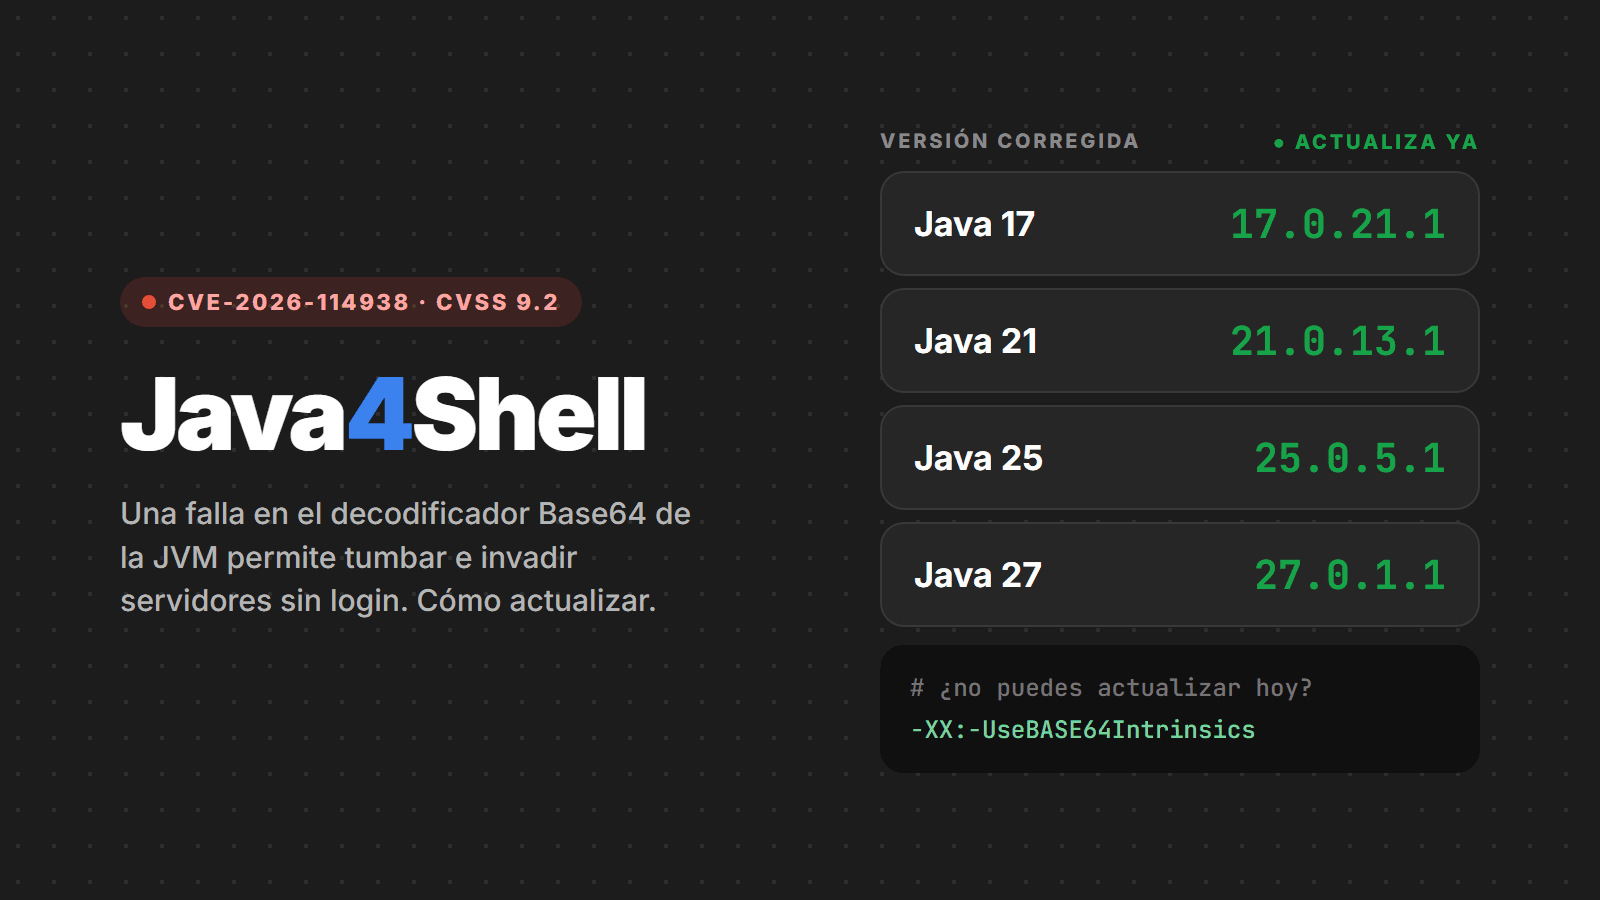
El 17 de noviembre de 2026, Oracle y OpenJDK publicaron una corrección de seguridad fuera de calendario para la CVE-2026-114938, apodada Java4Shell. Es una falla de corrupción de memoria en el decodificador Base64 de la propia máquina virtual Java (la JVM HotSpot), con puntuación 9.2 en CVSS v4.0 según los investigadores y 8.1 en CVSS v3.1 según Oracle. En servidores con procesadores Intel o AMD recientes, una cadena Base64 mal formada enviada por alguien de afuera puede tumbar la aplicación y, en algunos casos, permitir ejecución remota de código sin iniciar sesión.
La falla fue descubierta por Calif, el mismo grupo que divulgó PHP2Shell en octubre. Y, como en el caso de PHP, el problema no está en tu código ni en una biblioteca: está en el runtime. En este artículo reunimos lo que las fuentes confirmaron hasta el 18 de noviembre, cómo saber si tu servidor está expuesto, cómo actualizar y qué hacer si no puedes actualizar hoy.
Resumen para los que tienen prisa
- Actualiza Java a las versiones del 17 de noviembre: 17.0.21.1, 21.0.13.1, 25.0.5.1 o 27.0.1.1 (o el build corregido de tu proveedor) y reinicia todos los procesos Java.
- Afecta a Java 17 (desde la 17.0.6), 21, 25 y 27, en cualquier distribución basada en OpenJDK: Oracle, Temurin, Corretto, Microsoft, Zulu, Liberica, SapMachine, Red Hat. Java 8 y Java 11 comunes no aparecen en la lista de afectados.
- Solo en x86-64 con AVX-512 VBMI: Intel Xeon Ice Lake o más nuevo y AMD Zen 4 o más nuevo. Los servidores ARM64 (AWS Graviton, Ampere, Apple Silicon) no están afectados.
- Actualizar dependencias de Maven o Gradle no lo resuelve. Lo que hay que actualizar es la JVM, incluida la que viene dentro de Jenkins, Keycloak, Elasticsearch y de las imágenes Docker.
- Si no puedes actualizar ahora, inicia la JVM con
-XX:-UseBASE64Intrinsics.
Qué es la falla
Para decodificar Base64 más rápido, la JVM reemplaza el código Java de java.util.Base64 por una rutina escrita directamente en instrucciones del procesador (un intrinsic). En CPU con AVX-512 VBMI, esa rutina escribe 64 bytes de una vez, usando una máscara que indica cuántos bytes del bloque son válidos.
El error está en el cálculo de esa máscara cuando la entrada es corta y termina con un signo = (el carácter de relleno de Base64) fuera de lugar. El tamaño de la salida queda negativo, la máscara pasa a ser “todos los bytes” y la rutina escribe decenas de bytes más allá del final del array, encima de otros objetos que están en la memoria de la aplicación. Justo después, Java nota que la entrada es inválida y lanza IllegalArgumentException, pero el daño en la memoria ya ocurrió.
Detalles que importan para evaluar el riesgo:
- La rutina vulnerable solo entra en acción después de que el decodificador es compilado por el JIT (C2), lo que ocurre rápido en cualquier servicio que decodifica Base64 con frecuencia.
- El camino afectado es el decodificador básico y el de URL de
java.util.Base64. El decodificador MIME y las bibliotecas de terceros no usan ese intrinsic. - Base64 está en todas partes en las aplicaciones web: el encabezado
Authorization: Basic, tokens JWT, SAML, cookies, cargas de archivos, APIs. Por eso la falla es alcanzable antes del login en muchos productos.
Qué aplicaciones fueron explotadas
Calif informó haber logrado ejecución remota de código en los siguientes productos, en versiones recientes. La lista no es completa:
| Tipo de ataque | Productos |
|---|---|
| Sin login (preautenticación) | Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins, PingFederate |
| Con login (posautenticación) | Apache Kafka, Apache Solr, Elasticsearch, Gerrit, Spinnaker |
| Otros | Aplicaciones de ejemplo en Spring Boot y Apache Struts; y, del lado del cliente, un programa Java que abre una conexión TLS con un servidor malicioso |
Fíjate en el perfil de la primera fila: proveedor de identidad, CI/CD, wiki y repositorio de artefactos. Son justamente los sistemas que guardan las credenciales y claves de toda la empresa.
Cuál es el riesgo real
Aquí la noticia es mejor de lo que sugiere el nombre. A diferencia de Log4Shell, en 2021, cuando una sola cadena funcionaba casi en cualquier lugar, Java4Shell exige un exploit hecho a medida para cada aplicación, que depende del diseño de la memoria y es sensible a la latencia de la red. La propia Calif contó que, para las pruebas por internet, alquiló una máquina en la misma región que el objetivo.
- Tumbar el servicio es fácil. Una ráfaga corta de solicitudes con Base64 mal formado puede hacer caer la JVM una y otra vez. Para quien depende de Jenkins o Keycloak, eso ya es un incidente.
- Ejecutar código es difícil. OX Security estimó que menos del 0,12% de las JVM del mundo reúnen hoy todas las condiciones para ejecución remota de código (versión afectada, CPU correcta, Base64 externo antes del login, exposición a internet y exploit viable). Pero el 0,12% de millones de servidores sigue siendo mucho, y los objetivos más probables son justamente los más valiosos.
- Exposición de memoria. Incluso sin ejecución de código, la corrupción puede exponer datos que están en la memoria de la JVM, como tokens, sesiones y claves de firma.
Hasta el 18 de noviembre no había confirmación de explotación activa, y la falla no estaba en el catálogo KEV de la CISA. Equipos independientes ya reprodujeron la caída en laboratorio, y Calif dijo que publicará más adelante los exploits por producto. La ventana para actualizar con calma es corta.
Java4Shell no es Log4Shell
El nombre confunde, pero son problemas distintos:
| Log4Shell (2021) | Java4Shell (2026) | |
|---|---|---|
| Dónde está | Biblioteca Log4j | JVM HotSpot (el runtime) |
| Cómo se corrige | Actualizando la dependencia | Actualizando el Java instalado o incluido |
| Exploit | Una cadena genérica | A medida por aplicación |
| Depende del hardware | No | Sí: x86-64 con AVX-512 VBMI |
En la práctica, esto significa que mvn versions:display-dependency-updates y Dependabot no van a señalar nada. La corrección ocurre en la imagen base, en el paquete del sistema o en el JDK que acompaña al producto.
Paso 1: averigua si el servidor está expuesto
Estás en el grupo de riesgo si se cumplen las tres condiciones: versión de Java afectada, procesador con AVX-512 VBMI y aplicación que decodifica Base64 que viene de afuera. Las dos primeras se revisan en un minuto.
# version y proveedor del Java que usa realmente la aplicacion
java -version

# la CPU tiene el camino vulnerable? (Linux) - afectado si aparecen las 4 flags
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'

# el intrinsic esta activo en esta JVM?
java -XX:+PrintFlagsFinal -version | grep UseBASE64Intrinsics
Cuidados al revisar:
- El Java de la terminal puede no ser el de la aplicación. Jenkins, Keycloak, Elasticsearch, Jira, Confluence y Artifactory suelen traer su propio JDK. Revisa la ruta del proceso en ejecución (
ps -ef | grep java) y ejecuta-versioncon ese binario. - Los contenedores heredan la CPU del host. La imagen puede estar bien y el nodo de Kubernetes tener AVX-512. Revisa la versión de Java dentro de la imagen y la CPU de los nodos.
- En la nube, decide el tipo de instancia. Las familias recientes con Intel Ice Lake, Sapphire Rapids o más nuevos y AMD EPYC Zen 4 o más nuevos (como las AWS m6i/m7i/c7i/m7a y la serie v5 de Azure) tienen AVX-512. Las instancias Graviton y Ampere, no.
Paso 2: actualiza
Versiones corregidas publicadas por Oracle el 17 de noviembre:
| Línea | Versión corregida |
|---|---|
| Java 8 (Enterprise Performance Pack) | 8u513-perf |
| Java 17 | 17.0.21.1 |
| Java 21 | 21.0.13.1 |
| Java 25 | 25.0.5.1 |
| Java 27 | 27.0.1.1 |
Las demás distribuciones publican a su propio ritmo. Amazon ya liberó Corretto 17.0.21.1.2; para Temurin, Microsoft Build of OpenJDK, Azul Zulu, Liberica, SapMachine y Red Hat, revisa el boletín de cada proveedor antes de dar el servidor por corregido. En distribuciones Linux, el paquete puede corregirse sin cambiar el número de versión: busca la CVE en el changelog.
# Debian / Ubuntu
apt update && apt list --upgradable 2>/dev/null | grep -i openjdk
zcat /usr/share/doc/openjdk-21-jre-headless/changelog.Debian.gz | grep CVE-2026-114938

# RHEL / AlmaLinux / Rocky
rpm -q --changelog java-21-openjdk-headless | grep CVE-2026-114938

# Docker: cambia la etiqueta de la imagen base y reconstruye (no basta con reiniciar)
docker build --pull -t mi-api .
Después de actualizar, reinicia todos los procesos Java. La JVM antigua sigue cargada en memoria hasta que el proceso se reinicia. En los productos que traen su propio JDK, aplica la actualización del fabricante o apunta el producto a un JDK corregido.
Paso 3: si no puedes actualizar hoy
La medida temporal recomendada es desactivar el intrinsic vulnerable. Java vuelve a usar el decodificador común, que no tiene el problema:
# en la linea de comandos
java -XX:-UseBASE64Intrinsics -jar app.jar

# o para todas las JVM del host/contenedor
export JAVA_TOOL_OPTIONS="-XX:-UseBASE64Intrinsics"- Las aplicaciones que decodifican mucho Base64 pueden volverse un poco más lentas. Prueba antes en un entorno de pruebas.
- La alternativa
-XX:UseAVX=2desactiva todo el AVX-512 y pesa más en el rendimiento. Úsala solo en x86-64: en ARM la JVM no arranca con esa opción. - Un proxy inverso o un WAF no son protección suficiente. La entrada maliciosa es corta, cabe en cualquier límite de tamaño y llega por muchos caminos distintos.
- Mientras tanto, saca de internet o pon detrás de una VPN las consolas de identidad, CI/CD y colaboración (Keycloak, Jenkins, Jira, Confluence, Artifactory).
Paso 4: busca señales de ataque
- Caídas inesperadas de la JVM y archivos
hs_err_pid*.logrecientes en el directorio de la aplicación. - Ráfagas de
IllegalArgumentExceptionprovenientes deBase64.Decoder, sobre todo con entradas terminadas en=. - Un proceso Java abriendo una shell (
sh,bash,cmd.exe) o creando conexiones de salida nuevas. - Instalaciones de Java en servidores que no figuran en el inventario.
Si hay sospecha de explotación en un servicio expuesto, trata como comprometido todo lo que estaba en la memoria de esa JVM: rota claves de firma, tokens y contraseñas. Si los secretos están en una bóveda, la rotación es mucho más simple; lo explicamos en Secrets Manager: qué es y cómo funciona.
Un último aviso: desconfía de repositorios en GitHub que prometen un exploit listo de Java4Shell. En fallas de gran repercusión, “pruebas de concepto” falsas con malware incluido aparecen en pocas horas. Para probar, usa solo el disparador seguro publicado por Calif, en una máquina de pruebas.
Checklist
- Inventario de todos los Java en ejecución, incluidos los que vienen en productos e imágenes Docker
- Revisión de la CPU de servidores, VM y nodos de Kubernetes (AVX-512 VBMI)
- Java actualizado a 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 o al build corregido del proveedor
- Imágenes de contenedor reconstruidas con
--pully redesplegadas - Todos los procesos Java reiniciados después de la actualización
- Donde aún no se pudo actualizar:
-XX:-UseBASE64Intrinsicsaplicado y servicios críticos fuera de internet - Prioridad para Keycloak, Jenkins, Jira, Confluence, Artifactory y PingFederate expuestos
- Logs revisados en busca de caídas de la JVM y excepciones de
Base64.Decoder - Secretos rotados en los servicios con sospecha de ataque
Fuentes
- Calif: Java4Shell, write once, RCE everywhere
- Tenable: preguntas frecuentes sobre la CVE-2026-114938
- Qualys: cómo encontrar, mitigar y corregir Java4Shell
- OX Security: fácil de tumbar, difícil de explotar
- Wiz: CVE-2026-114938, todo lo que necesitas saber
- The Hacker News: Java4Shell permite RCE sin login en Jira, Jenkins, Keycloak y otros
¿Necesitas ayuda?
¿No sabes qué servidores ejecutan Java, qué JDK viene dentro de Jenkins o Keycloak, o si tus instancias en la nube tienen AVX-512? Habla con nosotros: hacemos el inventario, aplicamos la actualización o la mitigación sin tumbar el sistema y revisamos los logs en busca de señales de ataque.