Toda aplicação tem segredos: a senha do banco de dados, a chave da API de pagamentos, o token do WhatsApp, a credencial do SMTP, o certificado do login com o provedor de identidade. E quase toda aplicação começa guardando esses segredos do jeito mais fácil: no appsettings.json, no .env commitado “só por enquanto” ou numa variável copiada à mão para o servidor. Neste artigo, explicamos o que é um Secrets Manager (gerenciador de segredos), como ele funciona, quais são as opções mais usadas, como AWS Secrets Manager, Azure Key Vault, Google Secret Manager e HashiCorp Vault, e quando vale a pena usar um.
O que é um Secrets Manager
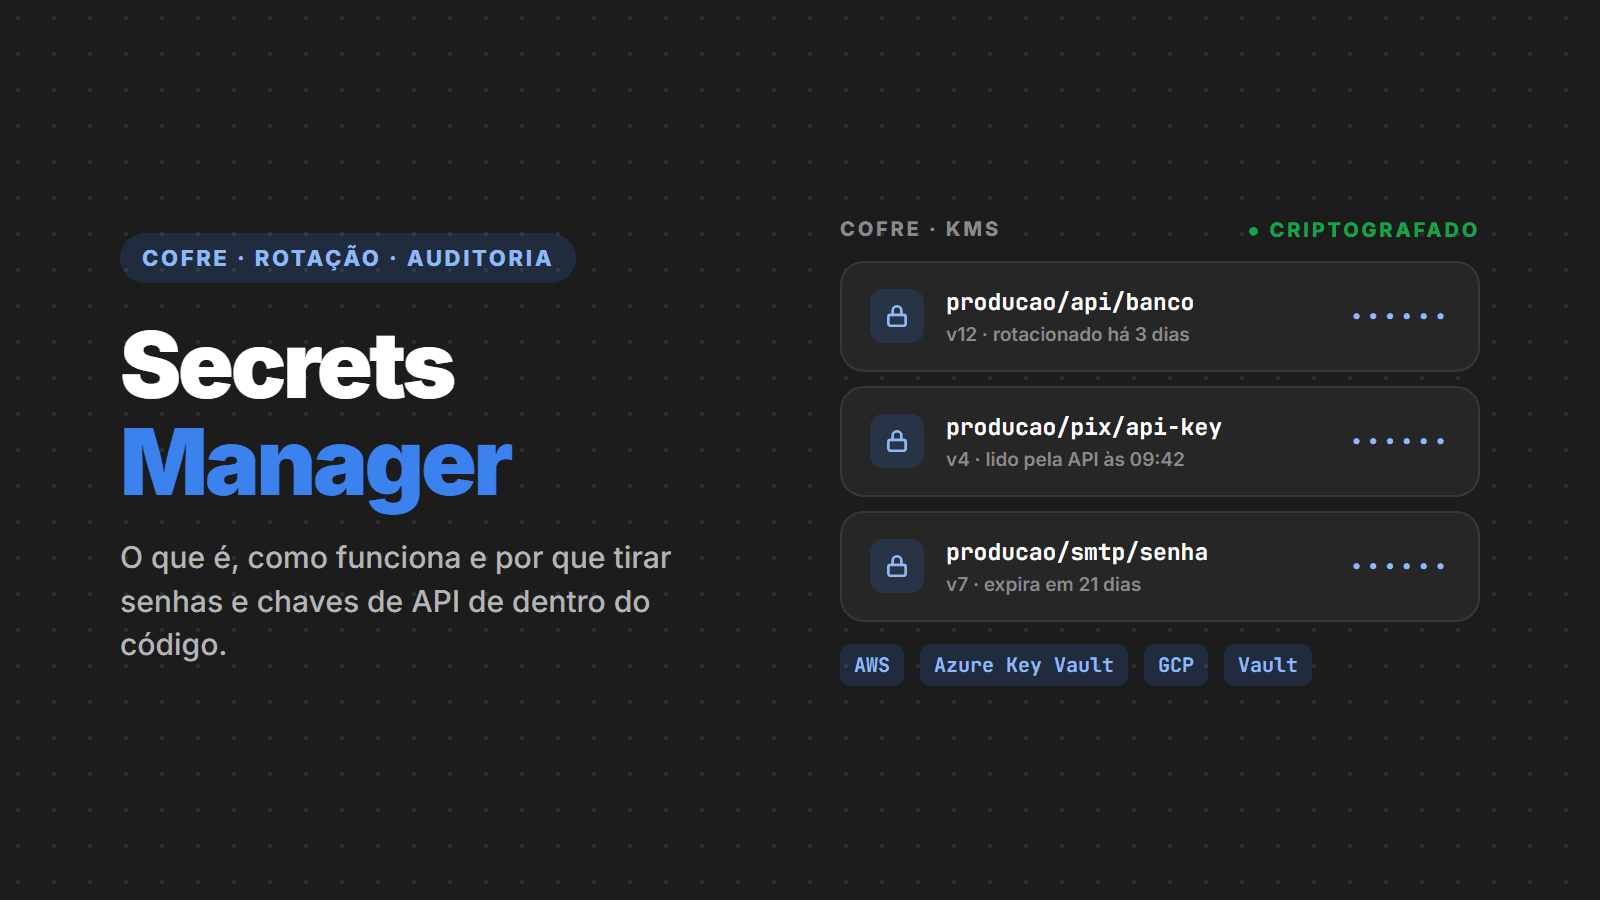
Um Secrets Manager é um cofre centralizado para credenciais. Em vez de cada servidor, pipeline ou desenvolvedor guardar sua própria cópia da senha do banco, todos pedem o valor ao cofre na hora em que precisam. O cofre guarda o segredo criptografado, decide quem pode ler cada um, registra cada acesso e permite trocar o valor (rotacionar) sem mexer no código.
Na prática, isso muda a pergunta de “onde está a senha?” para “quem tem permissão para pedir a senha?”. E a resposta para essa segunda pergunta é uma política que você controla, audita e revoga em um só lugar.
O problema que ele resolve
Segredos espalhados são um dos vetores de ataque mais comuns e mais baratos de explorar, e o problema está crescendo. O relatório State of Secrets Sprawl 2026, da GitGuardian, publicado em março, mostra:
- 28,6 milhões de novos segredos expostos em repositórios públicos do GitHub em 2025, alta de 34% sobre o ano anterior, o maior salto já registrado;
- 64% dos segredos válidos encontrados em 2022 ainda funcionavam quatro anos depois: quem vazou, em geral, nunca trocou;
- repositórios internos têm 6 vezes mais segredos fixos no código que os públicos, e 28% dos incidentes nem passaram pelo código: aconteceram em Slack, Jira e Confluence;
- chaves de serviços de IA vazadas subiram 81%, para 1,27 milhão, e só os arquivos de configuração de servidores MCP publicados no GitHub expuseram mais de 24 mil segredos.
Os caminhos mais comuns:
- Segredo no código ou no repositório. Um
.envouappsettings.Production.jsoncommitado fica no histórico do Git para sempre, mesmo que o arquivo seja apagado depois. - Segredo copiado em vários lugares. A mesma senha no servidor, no pipeline de CI, no notebook de três desenvolvedores e numa conversa de chat. Ninguém sabe quantas cópias existem, então ninguém troca.
- Segredo que nunca muda. A senha do banco criada no primeiro deploy continua a mesma anos depois, inclusive conhecida por quem já saiu da empresa.
- Segredo em log e em imagem Docker. Variáveis de ambiente aparecem em dumps de erro, em
docker inspecte em camadas de imagem publicadas por engano. - Segredo em configuração de agente de IA. Arquivos como o
mcp.jsone prompts com a chave colada “para testar” viraram uma fonte nova de vazamento, porque são criados rápido e commitados sem revisão.
Um Secrets Manager não elimina o segredo, mas tira ele desses lugares e coloca em um único ponto protegido, com dono, regra de acesso e histórico.
Como funciona
Os produtos variam, mas o funcionamento é parecido em todos:
- Armazenamento criptografado. O segredo é gravado cifrado com uma chave mestra mantida em um serviço de chaves (KMS) ou em hardware dedicado (HSM). Nem quem administra o armazenamento lê o valor em texto puro.
- Identidade em vez de senha para pegar a senha. A aplicação se autentica no cofre com a identidade da própria infraestrutura: uma IAM Role na AWS, uma Managed Identity no Azure, uma Service Account no Google Cloud ou no Kubernetes. Assim não existe “a senha do cofre” para esconder.
- Política de acesso. Cada segredo tem regras: a API de produção lê a senha do banco de produção, o ambiente de homologação não lê. O desenvolvedor pode ter acesso à homologação e nenhum acesso à produção.
- Leitura em tempo de execução. A aplicação busca o valor ao iniciar (ou periodicamente) e guarda em memória. O segredo não fica em disco, no repositório nem na imagem.
- Versionamento e rotação. Cada alteração gera uma nova versão. Alguns serviços trocam a senha automaticamente no banco e no cofre ao mesmo tempo, em um calendário que você define.
- Auditoria. Cada leitura fica registrada (no CloudTrail, no Azure Monitor, no Cloud Audit Logs): quem leu, qual segredo, quando e de onde.
Secrets Manager x variável de ambiente x arquivo .env
Variáveis de ambiente são um bom meio de entrega, mas não são um lugar de guarda. A pergunta é sempre: de onde veio o valor que está na variável?
| .env no repositório | Variável de ambiente manual | Secrets Manager | |
|---|---|---|---|
| Criptografado em repouso | Não | Depende do servidor | Sim |
| Controle de quem lê | Quem acessa o repositório | Quem acessa o servidor | Política por segredo e por identidade |
| Registro de acesso | Não | Não | Sim, cada leitura |
| Rotação | Manual, em todo lugar | Manual, servidor a servidor | Centralizada, às vezes automática |
| Risco de vazar no Git | Alto | Baixo | Baixo |
| Custo | Zero | Zero | Centavos por segredo por mês |
O .env continua ótimo para desenvolvimento local, com valores falsos ou de um ambiente descartável, e sempre listado no .gitignore.
As opções mais usadas
- AWS Secrets Manager: o cofre da AWS, com rotação automática nativa para RDS, Aurora, Redshift e DocumentDB e rotação personalizada via Lambda. Em 2026 ganhou os managed external secrets, que rotacionam sem Lambda as credenciais de 14 serviços de terceiros, como Salesforce, Snowflake, Datadog, GitLab, MongoDB Atlas, Databricks e Twilio; eventos no EventBridge a cada troca de valor; e, desde novembro, replicação entre contas, para manter uma cópia sincronizada numa conta de recuperação. Custa US$ 0,40 por segredo por mês mais US$ 0,05 a cada 10 mil chamadas. Para configurações simples e não sensíveis, o SSM Parameter Store é uma alternativa mais barata.
- Azure Key Vault: guarda segredos, chaves de criptografia e certificados no mesmo serviço, com opção de HSM gerenciado. Integra direto com Managed Identity, App Service, Azure Functions e com o
IConfigurationdo .NET. Desde a API2026-02-01, cofres novos nascem com Azure RBAC como controle de acesso padrão no lugar das antigas access policies, e as versões anteriores da API de gerenciamento serão desligadas em 27 de fevereiro de 2027: scripts, templates Bicep/Terraform e versões antigas da Azure CLI precisam ser atualizados até lá. - Google Secret Manager: segredos versionados, com replicação por região (e, desde junho de 2026, por multirregião), integração com IAM e notificação de rotação via Pub/Sub. A sincronização com Secrets do Kubernetes no GKE ficou disponível para uso geral em abril de 2026, e a rotação automática de senhas do Cloud SQL sem código próprio está em versão prévia desde julho.
- HashiCorp Vault (e o fork aberto OpenBao): roda em qualquer lugar, inclusive na sua infraestrutura. Além de guardar segredos, gera credenciais dinâmicas: um usuário de banco criado na hora, válido por uma hora, que se apaga sozinho. O Vault 2.0, lançado em abril de 2026 já sob o ciclo de suporte da IBM, passou a se autenticar em AWS, Azure e Google Cloud por federação de identidade (OIDC), sem chaves fixas. O OpenBao, mantido pela comunidade na Linux Foundation, segue como alternativa de código aberto. Mais poderosos, mas exigem operar e proteger o próprio cluster.
- Infisical, Doppler e 1Password Secrets Automation: plataformas focadas na experiência do desenvolvedor, que sincronizam segredos com Vercel, GitHub Actions, Kubernetes e várias nuvens ao mesmo tempo.
Se você já está em uma nuvem, o cofre dela costuma ser a escolha mais simples: a autenticação por identidade já vem pronta e o custo é baixo. Vault e as plataformas independentes fazem mais sentido quando há várias nuvens, servidores próprios ou a necessidade de credenciais dinâmicas.
Na prática: .NET com Azure Key Vault
No ASP.NET Core, o Key Vault entra como mais uma fonte do IConfiguration. O código continua lendo builder.Configuration["ConnectionStrings:Default"] como sempre, e o valor passa a vir do cofre:
// dotnet add package Azure.Extensions.AspNetCore.Configuration.Secrets
// dotnet add package Azure.Identity
using Azure.Identity;

var builder = WebApplication.CreateBuilder(args);

// Managed Identity no Azure; az login / Visual Studio na maquina do dev
builder.Configuration.AddAzureKeyVault(
    new Uri("https://cpw-producao.vault.azure.net/"),
    new DefaultAzureCredential());

// segredo "ConnectionStrings--Default" no cofre vira "ConnectionStrings:Default" aqui
var conn = builder.Configuration.GetConnectionString("Default");
Não existe senha do cofre no appsettings.json: o DefaultAzureCredential usa a Managed Identity do App Service em produção e o login do desenvolvedor na máquina local. Basta dar à identidade da aplicação o papel Key Vault Secrets User no cofre certo. Como o RBAC agora é o padrão em cofres novos, esse é o caminho recomendado; em cofres antigos que ainda usam access policies, vale planejar a migração.
Na prática: Node.js com AWS Secrets Manager
// npm i @aws-sdk/client-secrets-manager
import { SecretsManagerClient, GetSecretValueCommand } from '@aws-sdk/client-secrets-manager'

const client = new SecretsManagerClient({ region: 'sa-east-1' })

// a credencial vem da IAM Role do Lambda, ECS ou EC2, nao do codigo
const { SecretString } = await client.send(
  new GetSecretValueCommand({ SecretId: 'producao/api/banco' })
)
const { username, password, host } = JSON.parse(SecretString)
Busque o segredo uma vez ao iniciar e guarde em memória, ou use um cache com expiração curta. Chamar o cofre a cada requisição deixa a aplicação mais lenta e aumenta a conta.
Rotação: o recurso que mais se esquece
Guardar bem um segredo que nunca muda resolve só metade do problema. A rotação limita o estrago de um vazamento que você ainda não descobriu: se a senha vazada já foi trocada, ela não abre mais nada.
- Automática: para bancos gerenciados na AWS, o Secrets Manager troca a senha no banco e no cofre em um calendário (a cada 30 dias, por exemplo), e agora faz o mesmo com chaves de vários SaaS pelos managed external secrets. No Google Cloud, a rotação gerenciada do Cloud SQL está em versão prévia. No Azure, o Key Vault avisa quando um segredo está perto de expirar e dispara uma Function que faz a troca.
- Com duas credenciais: para APIs de terceiros, mantenha duas chaves válidas, troque uma de cada vez e só revogue a antiga depois que todas as instâncias pegaram a nova.
- Credenciais dinâmicas: com Vault ou OpenBao, cada instância recebe uma credencial própria e temporária. Não existe senha compartilhada para rotacionar.
Para a aplicação aguentar a rotação, ela precisa reler o segredo quando a conexão falhar por credencial inválida, ou recarregar a configuração periodicamente. O AddAzureKeyVault aceita um ReloadInterval para isso.
Erros comuns
- Trocar o segredo pela credencial do cofre. Guardar a senha no cofre e a chave de acesso ao cofre no
appsettings.jsonnão resolve nada. Use identidade gerenciada (IAM Role, Managed Identity, Workload Identity). - Um cofre para tudo. Produção e homologação no mesmo cofre, com a mesma permissão, acabam com a separação de ambientes. Use cofres ou prefixos separados, com políticas separadas.
- Permissão ampla. “Ler todos os segredos” para a aplicação inteira. Dê a cada serviço acesso só aos segredos que ele usa.
- Logar o valor. Um
console.log(config)na inicialização joga tudo no log. Nunca imprima objetos de configuração inteiros. - Esquecer o histórico do Git. Mover o segredo para o cofre não apaga a versão antiga commitada. Um segredo que já esteve no repositório deve ser considerado vazado e trocado, não só removido. Os 64% de chaves de 2022 ainda válidas mostram como esse passo costuma ficar para depois.
- Colar a chave no chat ou no agente. Senha mandada no Slack, anexada no Jira ou escrita no
mcp.jsondo assistente de código também é segredo vazado. Configure agentes e servidores MCP para ler do cofre ou de variáveis de ambiente. - Cofre como banco de dados. Secrets Manager é para credenciais, não para configuração comum (URLs, feature flags, limites). Isso fica no
appsettings, no Parameter Store ou no App Configuration.
Quando vale a pena
Vale quando a aplicação tem mais de um ambiente, mais de uma pessoa com acesso ao deploy ou qualquer dado sensível de clientes. Ou seja: quase sempre que o sistema está em produção. O custo é baixo (alguns reais por mês para a maioria dos projetos) e a implantação, em uma aplicação que já lê configuração de um único lugar, costuma levar horas, não semanas.
Para um site estático ou um protótipo sem dados reais, um .env fora do repositório e as variáveis secretas da plataforma de hospedagem (Vercel, GitHub Actions, App Service) já são um bom começo.
Checklist
- Nenhum segredo no repositório, nem em arquivos de exemplo; varredura de segredos (GitHub Secret Scanning, Gitleaks) ativa no CI
- Segredos de produção em um Secrets Manager, separados dos de homologação
- A aplicação acessa o cofre por identidade gerenciada, sem chave fixa
- Cada serviço lê só os segredos que usa
- Rotação definida para senhas de banco e chaves de API, com data e responsável
- Logs de acesso ao cofre ativos e alertas para leituras fora do padrão
- Segredos que já vazaram ou já estiveram no Git foram trocados
- Pipeline de deploy lê do cofre ou das variáveis secretas da plataforma, nunca de texto no YAML
- Configurações de agentes de IA e servidores MCP sem chaves em texto puro
- No Azure: scripts e templates usando a API
2026-02-01ou posterior antes de 27/02/2027, com cofres em RBAC
Fontes
- GitGuardian: State of Secrets Sprawl 2026
- AWS: o que é o AWS Secrets Manager
- AWS: replicação de segredos entre contas (novembro de 2026)
- AWS: managed external secrets para serviços de terceiros
- Microsoft Learn: visão geral do Azure Key Vault
- Microsoft Learn: Azure RBAC como padrão no Key Vault e fim das APIs antigas
- Microsoft Learn: provedor de configuração do Key Vault no ASP.NET Core
- Google Cloud: visão geral do Secret Manager e notas de versão
- InfoQ: HashiCorp Vault 2.0 e o ciclo de suporte da IBM
- HashiCorp Vault: credenciais dinâmicas de banco de dados
- OWASP: Secrets Management Cheat Sheet
Precisa de ajuda?
Quer tirar as senhas do código, organizar os segredos de produção em um cofre ou configurar rotação automática sem derrubar o sistema? Fale com a gente: fazemos a migração para AWS Secrets Manager, Azure Key Vault ou a ferramenta certa para o seu caso, ambiente por ambiente.