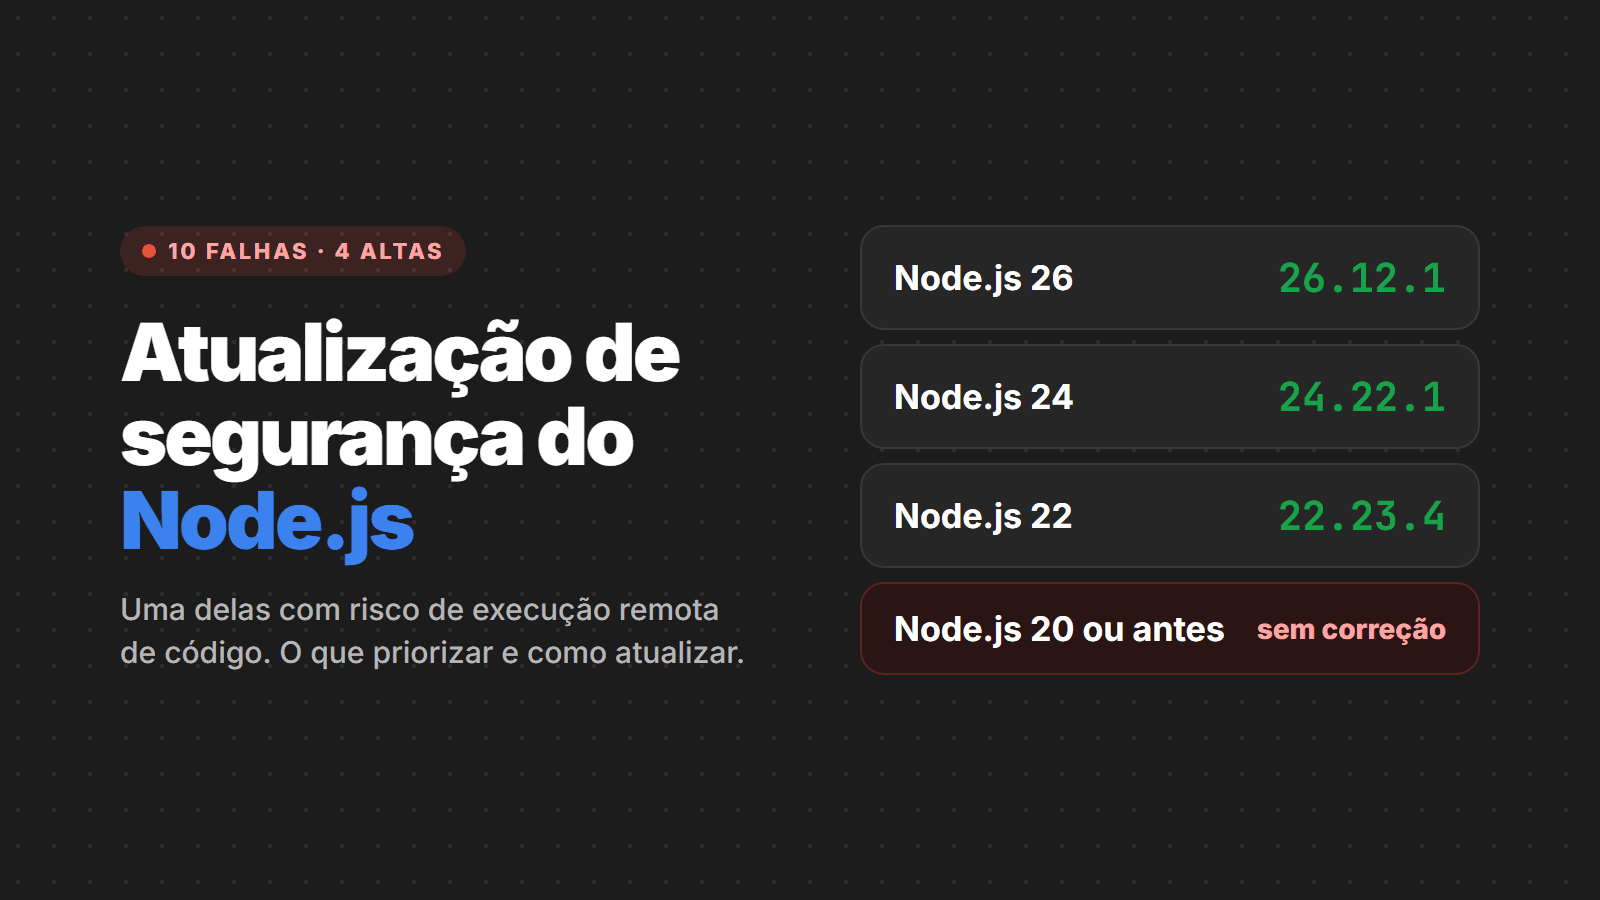
No mesmo dia da correção crítica do PHP, 21 de outubro de 2026, o projeto Node.js publicou uma nova rodada de correções de segurança: 10 vulnerabilidades corrigidas nas versões 26, 24 e 22, quatro delas de severidade alta. A mais grave é uma escrita fora dos limites de memória no decodificador Brotli que, segundo o aviso oficial, permite execução remota de código.
Se a sua API, o seu front-end com Next.js, os seus workers ou as suas funções serverless rodam em Node.js, este artigo mostra o que mudou, o que priorizar e como atualizar sem surpresa.
Resumo para quem tem pressa
- Atualize para Node.js 26.12.1, 24.22.1 ou 22.23.4, conforme a linha que você usa.
- Node.js 20 ou anterior chegou ao fim da vida e não recebe correção. É hora de migrar.
- Além do código, reconstrua imagens Docker, atualize o runtime do CI e confira a versão usada pela sua plataforma de hospedagem.
- Até a publicação deste artigo, não havia relato público de exploração ativa. Mesmo assim, há falha com potencial de execução remota de código: não deixe para a próxima sprint.
As 10 falhas corrigidas
| CVE | Severidade | Linhas | O que é |
|---|---|---|---|
| CVE-2026-111497 | Alta | 26, 24, 22 | Escrita fora dos limites no decodificador Brotli, com possibilidade de execução remota de código |
| CVE-2026-105483 | Alta | 26, 24 | Validação do hostname no certificado TLS burlada com IP escrito em dígitos de largura total |
| CVE-2026-106069 | Alta | 26, 24, 22 | Validação do hostname no certificado TLS burlada quando o host é interpretado de forma frouxa como IP |
| CVE-2026-105482 | Alta | 26, 24, 22 | dns.resolve corta nomes que contêm o caractere NUL |
| CVE-2026-105481 | Média | 26, 24, 22 | Socket keep-alive processa uma resposta escrita antes de a requisição ser enviada |
| CVE-2026-106072 | Média | 26, 24, 22 | Endereços IPv4 em formato não canônico deixam um certificado de domínio autenticar um IP |
| CVE-2026-106074 | Média | 26, 24, 22 | crypto.randomUUID() e randomInt() repetem valores em startup snapshots e executáveis únicos (SEA) |
| CVE-2026-106070 | Baixa | 26 | ZipFile devolve bytes controlados pelo atacante após falha na validação do cabeçalho |
| CVE-2026-106071 | Baixa | 26 | Permission Model concede acesso a arquivos além do permitido com curingas |
| CVE-2026-106073 | Baixa | 26, 24, 22 | Permission Model burlado com fs.realpathSync |
As versões também atualizam dependências internas: OpenSSL 3.5.9 (linhas 24 e 22), undici 7.30.1, c-ares 1.34.9, os certificados raiz do NSS, o bloqueio de uma CA intermediária comprometida da eMudhra e, na linha 22, o SQLite.
O que priorizar
1. Brotli: qualquer aplicação que descompacta conteúdo
O Brotli é o formato de compressão br, muito usado na web. O decodificador embutido no Node é o que está por trás do módulo zlib (brotliDecompress, createBrotliDecompress) e, por consequência, de bibliotecas e clientes HTTP que descompactam respostas com Content-Encoding: br.
O aviso oficial não detalha as condições de exploração, mas o risco é maior para quem processa conteúdo compactado vindo de fora: proxies e gateways, crawlers e scrapers, serviços que consomem APIs de terceiros, uploads compactados e webhooks. Esses servidores devem ser os primeiros da fila.
2. TLS: certificados validados para o destino errado
Três falhas (CVE-2026-105483, CVE-2026-106069 e CVE-2026-106072) afetam a verificação que confere se o certificado pertence mesmo ao servidor que você chamou. O ponto comum são endereços IP escritos em formatos incomuns, como dígitos de largura total (127.0.0.1) ou IPv4 não canônico. A correção faz o Node rejeitar esses formatos.
O risco aparece quando o destino de uma conexão HTTPS vem de fora: URLs informadas pelo usuário, webhooks configuráveis, integrações em que o cliente escolhe o endpoint. Nesses casos, um atacante em posição de interceptar o tráfego pode apresentar um certificado que não deveria ser aceito.
3. DNS e keep-alive
Com a CVE-2026-105482, um nome com caractere NUL era cortado em dns.resolve: o código validava um nome e o Node consultava outro. Isso pode furar listas de domínios permitidos e proteções contra SSRF. Já a CVE-2026-105481 afeta conexões HTTP reaproveitadas (keep-alive), em que uma resposta enviada antes da hora podia ser associada à requisição seguinte.
4. Valores aleatórios repetidos em snapshots e SEA
Se você usa startup snapshots ou empacota a aplicação como Single Executable Application, o cache de aleatoriedade de crypto.randomUUID() e crypto.randomInt() ia junto no snapshot, e cada processo gerava a mesma sequência. Tokens, IDs de sessão e códigos gerados nesses processos podem ter se repetido. Depois de atualizar, reconstrua os snapshots e executáveis e avalie se é preciso invalidar o que foi gerado antes.
Como atualizar
Descubra a versão em uso
node -v

# em produção, confira o processo que está rodando de fato
node -p "process.version"     # dentro do container ou servidor
docker run --rm sua-imagem node -v
Máquina de desenvolvimento e servidor
# nvm (Linux/macOS) ou nvm-windows
nvm install 24.22.1
nvm alias default 24.22.1

# fnm
fnm install 24.22.1 && fnm default 24.22.1

# Debian/Ubuntu com o repositório NodeSource
sudo apt update && sudo apt install --only-upgrade nodejs
Depois de atualizar o binário, reinicie os processos (PM2, systemd, Supervisor): o processo antigo continua rodando a versão vulnerável até ser reiniciado.
pm2 reload all
# ou
sudo systemctl restart minha-api
Docker
Tags como node:24-alpine apontam para a versão nova, mas a sua imagem só muda quando é reconstruída sem cache. Para builds reproduzíveis, fixe a versão corrigida:
# Dockerfile
FROM node:24.22.1-alpine

# reconstrua sem reaproveitar a camada antiga
docker build --pull --no-cache -t minha-api .
CI e projeto
Atualize a versão no pipeline e, se quiser impedir que alguém rode uma versão vulnerável, declare o mínimo no projeto:
# .github/workflows/*.yml
- uses: actions/setup-node@v4
  with:
    node-version: 24.22.1

# .nvmrc
24.22.1

// package.json
"engines": { "node": ">=24.22.1" }
Hospedagem e serverless
Em plataformas gerenciadas (Vercel, Netlify, AWS Lambda, Azure App Service, Google Cloud Run e similares), quem atualiza o runtime é o provedor, normalmente sem você fazer nada além de um novo deploy. Confira na documentação ou no painel qual versão de patch está em uso e faça um redeploy para garantir que as funções subam no runtime novo.
Ainda no Node.js 20 ou anterior?
O Node.js 20 chegou ao fim da vida em abril de 2026, e versões fora de suporte são sempre afetadas pelas falhas anunciadas, sem correção. O próprio projeto orienta migrar para uma linha suportada; para quem não pode migrar agora, há suporte comercial pago através do programa de sustentabilidade da OpenJS.
A migração do 20 para o 22 ou 24 costuma ser tranquila em aplicações web, mas exige testar dependências nativas (como bcrypt, sharp e drivers de banco) e conferir avisos de APIs descontinuadas.
Checklist
- Listar onde o Node.js roda: servidores, containers, funções serverless, CI e máquinas da equipe
- Atualizar para 26.12.1, 24.22.1 ou 22.23.4
- Reiniciar processos e reconstruir imagens Docker sem cache
- Priorizar serviços que descompactam conteúdo externo ou fazem HTTPS para destinos informados pelo usuário
- Reconstruir startup snapshots e executáveis SEA e avaliar tokens gerados neles
- Planejar a saída do Node.js 20 ou anterior
Fontes
- Node.js: Wednesday, October 21, 2026 Security Releases
- Node.js: notas da versão 24.22.1
- Node.js: calendário de versões e fim de suporte
- Cyber Security News: resumo das correções
Precisa de ajuda?
Atualizar o Node.js é simples numa máquina e trabalhoso numa frota de servidores, containers e pipelines. Se você precisa de ajuda para atualizar sem parar a operação ou para migrar do Node.js 20, fale com a gente. E se quiser deixar esse tipo de manutenção com quem cuida do servidor, conheça a hospedagem da CPW.