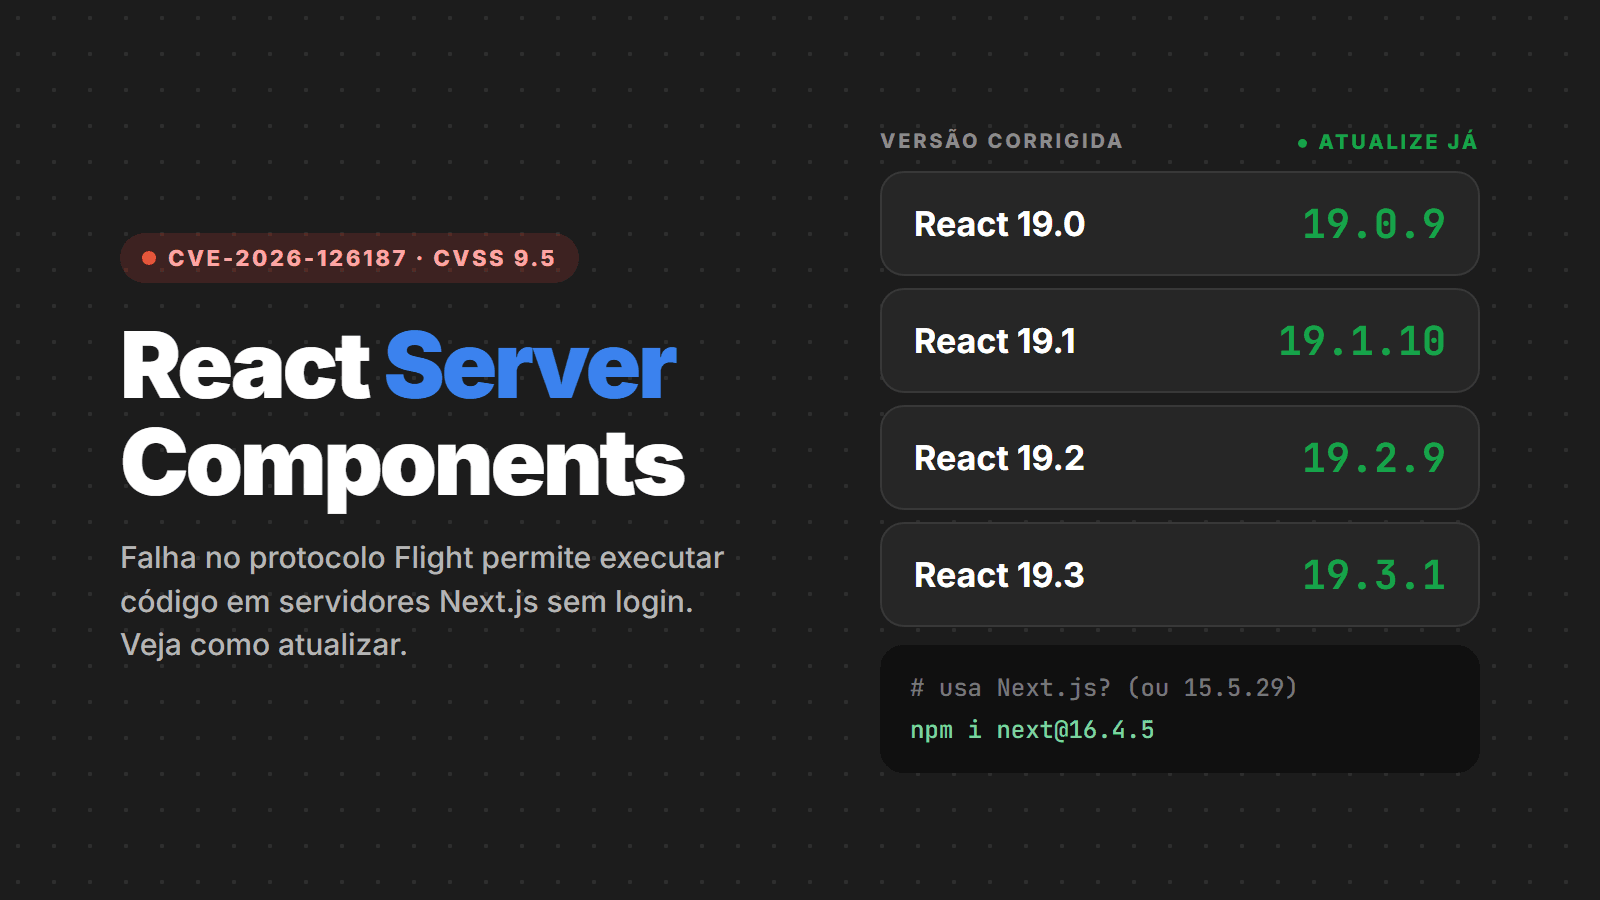
Em 10 de novembro de 2026, o GitHub atribuiu a CVE-2026-126187 a uma falha crítica nos React Server Components (RSC), a parte do React que roda no servidor e é usada pelo App Router do Next.js, pelo React Router em modo RSC, pelo Waku e por plugins RSC do Vite e do Parcel. A falha permite execução remota de código sem login e recebeu nota 9.5 no CVSS v4.0. A correção do React já tinha saído em 14 de outubro, sem número de CVE, e por isso muita gente ainda não atualizou: os scanners de dependência (Dependabot, npm audit) só passaram a apontar o problema agora.
É a segunda falha grave no mesmo protocolo em menos de um ano. Em dezembro de 2025, o React2Shell (CVE-2025-55182, nota 10) foi explorado poucas horas depois da divulgação e acabou com centenas de servidores minerando criptomoeda. Quem corrigiu o React2Shell continua vulnerável a esta nova falha.
Resumo para quem tem pressa
- Atualize os pacotes do servidor do React (
react-server-dom-webpack,react-server-dom-turbopackereact-server-dom-parcel) para 19.0.9, 19.1.10, 19.2.9 ou 19.3.1, conforme a sua linha. - Usa Next.js? Vá para 16.4.5 ou 15.5.29. O Next.js traz a própria cópia desses pacotes, então atualizar só o
reacte oreact-domnão resolve. - Não afeta aplicações React que rodam só no navegador (Vite SPA, Create React App), sites exportados estáticos (
output: 'export') nem apps que usam só o Pages Router. - Não há mitigação por configuração. Regras de WAF ajudam como paliativo, mas a correção é atualizar, gerar um novo build e fazer o deploy.
- Até 13 de novembro não havia exploração confirmada, mas já circulam repositórios públicos que dizem ter prova de conceito.
O que é a falha
Quando um Server Component termina de renderizar, o servidor envia o resultado ao navegador num formato próprio chamado Flight. É um fluxo de linhas: cada linha tem um cabeçalho com um identificador, um tipo e, no caso de dados binários, o tamanho em bytes do conteúdo que vem logo depois.
O problema está na forma como o servidor escrevia typed arrays (Uint8Array, Float32Array e afins) com mais de 2048 bytes. Em vez de copiar os dados, o React passava a referência para o mesmo ArrayBuffer da aplicação. Se esse buffer fosse transferido para outro lugar no meio do caminho, ele ficava vazio, e o servidor escrevia o cabeçalho prometendo N bytes, mas não enviava nenhum, sem erro e sem log.
Do outro lado, o leitor do Flight confia no tamanho declarado. Ele consome os N bytes seguintes, que na verdade são as próximas linhas da resposta, e volta a ler a partir de uma posição errada. Se parte desses bytes vier de um valor controlado pelo atacante, ele consegue fazer o seu texto ser interpretado como protocolo, inclusive uma linha que manda carregar um módulo do bundle da aplicação. É esse "contrabando" de linhas que leva à execução de código. No catálogo de fraquezas, a falha está como CWE-502, desserialização de dados não confiáveis.
Quem está exposto
O próprio React diz que o cenário é raro: a resposta precisa carregar vários typed arrays sobre o mesmo buffer e algum valor controlado pelo atacante. Na prática, o caso mais conhecido é o do Next.js com Cache Components: uma função "use cache" que retorna vários typed arrays. A Vercel publicou um alerta próprio para isso (GHSA-673q-mjm6-r5xr), também com nota 9.5.
| Ambiente | Situação |
|---|---|
| Next.js 16.0 a 16.4.0 com App Router e Cache Components | Afetado, prioridade máxima |
| Next.js 15.x e 16.x com App Router | Traz o pacote vulnerável, atualize |
React Router em modo RSC, Waku, @vitejs/plugin-rsc, @parcel/rsc, RedwoodSDK | Afetado se usar react-server-dom-* abaixo da versão corrigida |
| Next.js só com Pages Router | Fora desta falha |
Next.js com output: 'export' | Fora (não há servidor) |
| React só no navegador (Vite, CRA, React Native) | Fora |
"Raro" não é motivo para deixar para depois. Exploits de desserialização costumam ficar mais fáceis depois que alguém publica a análise do patch, e foi exatamente assim com o React2Shell: em dezembro de 2025 os ataques começaram no mesmo dia da divulgação.
Não confunda com o React2Shell
| React2Shell (dez/2025) | CVE-2026-126187 (out-nov/2026) | |
|---|---|---|
| CVE | CVE-2025-55182 | CVE-2026-126187 |
| Nota | CVSS 10.0 | CVSS 9.5 |
| Onde está | Leitura das chamadas de Server Functions | Escrita de typed arrays no Flight |
| Condição | Qualquer app com RSC | Respostas com vários typed arrays e dado do atacante |
| Explorada | Sim, em massa (está no KEV da CISA) | Não confirmada até 13/11 |
| Versões corrigidas | 19.0.1, 19.1.2, 19.2.1 | 19.0.9, 19.1.10, 19.2.9, 19.3.1 |
Se o seu projeto parou nas versões que corrigiram o React2Shell, ele ainda está vulnerável a esta falha e também a uma série de falhas de negação de serviço publicadas ao longo de 2026 nos mesmos pacotes.
Passo 1: descubra quais versões você usa
# versão do Next.js
npx next --version

# pacotes do servidor do React (inclusive dependências indiretas)
npm ls react-server-dom-webpack react-server-dom-turbopack react-server-dom-parcel
pnpm why react-server-dom-webpack

# procure no lockfile
grep -E "react-server-dom-(webpack|turbopack|parcel)" package-lock.json pnpm-lock.yaml yarn.lock

# Cache Components ligado? funções "use cache"?
grep -rn "cacheComponents" next.config.*
grep -rln "use cache" app src
No Next.js, os pacotes react-server-dom-* vêm compilados dentro do próprio next, então o que manda é a versão do Next.js. Nos outros frameworks, confira a versão que o lockfile resolve.
Passo 2: atualize
| O que você usa | Versão corrigida |
|---|---|
react-server-dom-* 19.0.x | 19.0.9 |
react-server-dom-* 19.1.x | 19.1.10 |
react-server-dom-* 19.2.x | 19.2.9 |
react-server-dom-* 19.3.x | 19.3.1 |
| Next.js 16.x | 16.4.5 ou mais novo |
| Next.js 15.x | 15.5.29 ou mais novo |
| Next.js 16.0 a 16.3, 15.0 a 15.4, 14 ou anterior | Sem correção nessas linhas: migre para 16.4.5 ou 15.5.29 |
# Next.js
npm install [email protected]      # ou [email protected] na linha 15

# React Router RSC, Waku, Vite/Parcel RSC: atualize o framework e o pacote do servidor
npm install [email protected] [email protected] [email protected]

# confira que nenhuma cópia antiga sobrou
npm ls react-server-dom-webpack react-server-dom-turbopack react-server-dom-parcel
Depois, gere um build novo e faça o deploy. Fazer redeploy do build antigo ou reiniciar o container não adianta: o código vulnerável continua dentro da imagem. Aproveite para derrubar previews, ambientes de homologação e demos esquecidas que ainda estejam no ar com a versão antiga.
Passo 3: se não der para atualizar hoje
Não existe flag que desligue a parte vulnerável. O que dá para fazer enquanto o upgrade não sai:
- Não passe vários typed arrays sobre o mesmo buffer de um Server Component ou de uma função
"use cache"para o cliente. Copie antes de retornar, por exemploview.slice()em vez deview.subarray(). - Ative as regras de WAF do seu provedor (Vercel, Cloudflare, Netlify e outros publicaram regras para RSC), sabendo que o próprio React e a Vercel avisam que elas não substituem a atualização.
- Restrinja a saída de rede dos servidores Node.js para que, mesmo com execução de código, o atacante não consiga baixar ferramentas nem falar com servidores de comando.
Passo 4: procure sinais de ataque
Se a aplicação ficou exposta na internet com versão vulnerável, vale procurar o que o processo Node.js fez de diferente:
- Processos filhos do
nodecomosh,bash,whoami,id,curl,wgetouncem servidores de produção. - Arquivos novos em
/tmp,/var/tmpou/dev/shmcriados pelo Node.js e executados logo depois. - Conexões de saída estranhas, principalmente para o endereço de metadados da nuvem (
169.254.169.254), túneis como*.trycloudflare.comou IPs em portas fora do padrão web. - Leitura de segredos: acesso a
.env,/proc/self/environ, tokens do Kubernetes ou arquivos de credenciais da nuvem. - Nos logs do proxy, rajadas de
POSTcom os cabeçalhosnext-actionoursc-action-idvindas de um mesmo IP e terminando em erro 5xx. - Uso de CPU alto e constante, que no React2Shell era sinal de minerador de criptomoeda.
Se encontrar algo, isole o servidor, guarde os logs, suba um build novo e limpo (não tente limpar o container comprometido) e troque todos os segredos que a aplicação conseguia ler: variáveis de ambiente, senhas de banco, chaves de API e credenciais da nuvem.
Checklist
- Inventário de todos os projetos com Next.js App Router, React Router RSC, Waku ou plugins RSC
- Next.js em 16.4.5 ou 15.5.29 (ou mais novo)
react-server-dom-*em 19.0.9, 19.1.10, 19.2.9 ou 19.3.1 nos demais frameworks- Lockfile atualizado, build novo e deploy feito (inclusive imagens Docker)
- Previews, homologação e demos antigas atualizados ou desligados
- Dependabot e
npm auditrodados de novo, agora que a CVE está no banco do GitHub - Logs revisados em busca dos sinais acima
- Segredos trocados se houver qualquer indício de ataque
Fontes
- GitHub Advisory: CVE-2026-126187 (GHSA-xqc2-xf4c-x3h3)
- StepSecurity: CVE-2026-126187, React Flight RCE
- ThreatDefence: React Server Components RCE, patching e hunting
- Cloud Security Alliance: Next.js out-of-band patch (use cache)
- React: Critical Security Vulnerability in React Server Components (React2Shell)
Precisa de ajuda?
Não sabe quais projetos usam Server Components, qual versão do React vem dentro do seu Next.js ou se aquele preview esquecido ainda está no ar? Fale com a gente: fazemos o inventário, atualizamos e publicamos um build novo sem derrubar o site e revisamos os logs em busca de sinais de ataque.