Em 18 de novembro de 2026, o time de segurança do PHP publicou um aviso incomum: as versões do ciclo regular desta quinta-feira, 19 de novembro, vão sair como atualizações de segurança com gravidade máxima “crítica”. O lançamento está marcado para entre 14h e 14h30 UTC (11h e 11h30 no horário de Brasília) e vale para todas as versões suportadas do PHP.
O próprio anúncio traz um ponto importante: as falhas classificadas como críticas só afetam configurações fora do padrão ou instalações incomuns. Ou seja, não é um novo PHP2Shell. Mesmo assim, o time pede que todo mundo se prepare para atualizar assim que as versões saírem. Os números das versões corrigidas e os detalhes técnicos só serão publicados junto com o lançamento.
Resumo para quem tem pressa
- Quando: quinta-feira, 19/11/2026, entre 14h e 14h30 UTC (11h a 11h30 em Brasília).
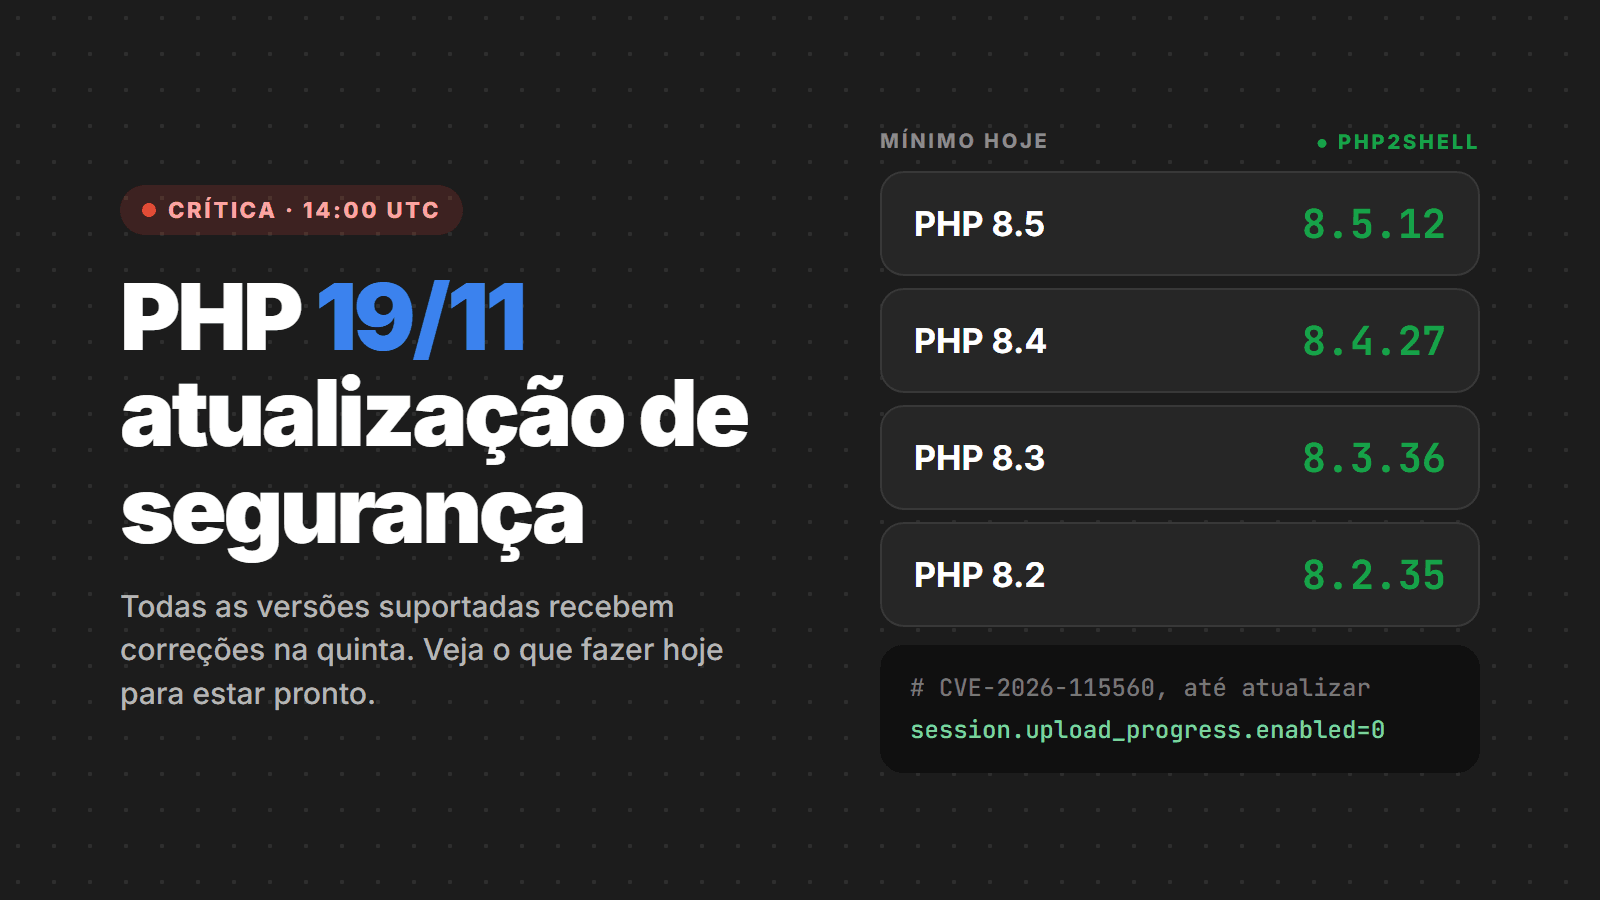
- Quem: todas as versões suportadas, ou seja, PHP 8.2, 8.3, 8.4 e 8.5.
- Gravidade: a mais alta é crítica, mas depende de configuração não padrão ou cenário incomum.
- Já se sabe de uma falha: a CVE-2026-115560, de execução remota de código ligada ao upload progress das sessões, anunciada em 23/10 e que só agora recebe correção.
- O que fazer hoje: confirme que já aplicou a correção do PHP2Shell (8.5.12, 8.4.27, 8.3.36 ou 8.2.35), desligue
session.upload_progress.enabledse puder e deixe o caminho de atualização pronto para quinta.
O que o anúncio diz (e o que ainda não diz)
| Item | O que se sabe |
|---|---|
| Data e hora | 19/11/2026, 14h a 14h30 UTC |
| Versões afetadas | Todas as suportadas (8.2 a 8.5) |
| Gravidade máxima | Crítica, em configuração não padrão ou setup incomum |
| Tipo de lançamento | Ciclo regular de quatro semanas, não é emergencial |
| Números das versões corrigidas | Ainda não divulgados |
| Lista completa de CVEs | Ainda não divulgada |
Diferente de outubro, quando o PHP precisou antecipar o lançamento depois de um vazamento, desta vez o aviso veio com um dia de antecedência e dentro do calendário normal. É o processo funcionando como deveria: dar tempo para que provedores, distribuições Linux e equipes de infraestrutura se organizem.
A falha que já é conhecida: CVE-2026-115560
Dois dias depois do PHP2Shell, em 23 de outubro, o PHP publicou um aviso informativo sobre um caminho de execução remota de código no recurso de session upload progress, aquele que permite acompanhar o andamento de um upload pela sessão. Na época, o time disse que trataria o problema no ciclo regular e publicaria o advisory completo da CVE-2026-115560 na próxima versão, que é justamente a de 19 de novembro.
Para ser explorada, a falha exige uma combinação pouco comum, com as três condições ao mesmo tempo:
- O
session.serialize_handlerestá configurado comophp_binaryouphp_serialize. - A aplicação troca esse valor para
phpem tempo de execução, comini_set(), antes de chamarsession_start(). - O
session.upload_progress.enabledcontinua ligado, que é o padrão.
Aplicações que nunca mudam o serializador da sessão em tempo de execução podem manter o recurso ligado. Ainda não há nota CVSS nem a lista de versões afetadas para essa CVE, e não se sabe se ela é uma das classificadas como críticas no anúncio de 18/11.
Não confunda com o PHP2Shell
| PHP2Shell (21/10) | Atualização de 19/11 | |
|---|---|---|
| CVEs | CVE-2026-109618 e CVE-2026-109619 | CVE-2026-115560 e outras ainda não divulgadas |
| Nota | CVSS v4.0 9.2 | Crítica (nota ainda não publicada) |
| Quem é afetado | Qualquer PHP que atende requisições web | Configurações fora do padrão ou setups incomuns |
| Lançamento | Emergencial, antecipado após vazamento | Ciclo regular, avisado com antecedência |
| Versões corrigidas | 8.5.12, 8.4.27, 8.3.36, 8.2.35 | Divulgadas em 19/11 |
Se o seu servidor ainda não está numa das versões que corrigem o PHP2Shell, essa é a prioridade de hoje, não de amanhã. Há relatos de varreduras e exploração dessas falhas desde outubro. Detalhamos tudo no nosso guia do PHP2Shell.
Passo 1: hoje, confira onde você está
O PHP da linha de comando nem sempre é o mesmo que atende o site. Verifique os binários, os serviços e, se possível, a página de diagnóstico do próprio site (no WordPress: Ferramentas > Diagnóstico > Informações > Servidor).
# versões instaladas e serviços FPM ativos
php -v
systemctl list-units --type=service | grep -i php

# Debian / Ubuntu: o pacote já tem a correção do PHP2Shell?
zcat /usr/share/doc/php8.3-fpm/changelog.Debian.gz | grep -E "CVE-2026-10961(8|9)"

# RHEL / AlmaLinux / Rocky
rpm -q --changelog php-fpm | grep -E "CVE-2026-10961(8|9)"
Depois, veja se a sua aplicação se encaixa no cenário da CVE-2026-115560:
# configuração atual do serializador e do upload progress
php -i | grep -E "session.serialize_handler|session.upload_progress.enabled"
grep -rn "serialize_handler\|upload_progress" /etc/php/

# a aplicação troca o serializador em tempo de execução?
grep -rnE "ini_set\(\s*['\"]session\.serialize_handler" /var/www
Lembre que o php -i mostra a configuração da linha de comando. Os valores que valem para o site estão no php.ini do FPM ou do Apache e nos arquivos de pool.
Passo 2: hoje, aplique a mitigação se fizer sentido
Para a CVE-2026-115560, o PHP recomenda desligar o upload progress das sessões até a atualização. Se você já fez isso por causa do PHP2Shell (essa mesma configuração estava na lista de mitigações da CVE-2026-109619), mantenha como está.
; PHP-FPM: /etc/php/8.x/fpm/pool.d/www.conf
php_admin_value[session.upload_progress.enabled] = 0

; ou no php.ini
session.upload_progress.enabled = 0
A configuração precisa valer antes de a requisição ser lida, então use o php.ini, o pool do FPM ou a configuração do servidor web. Não funciona com ini_set() nem com .user.ini. Depois, reinicie todos os workers do PHP. O efeito colateral é que barras de progresso de upload baseadas nesse recurso param de funcionar; a maioria dos sites não usa.
Passo 3: hoje, deixe o caminho de atualização pronto
- Inventário: liste todos os servidores, containers, painéis e produtos que trazem PHP, começando pelos expostos à internet.
- Janela de manutenção: reserve a tarde de quinta (horário de Brasília) para atualizar e reiniciar os serviços.
- Docker: confirme que o pipeline consegue reconstruir e publicar as imagens assim que as imagens oficiais
phpforem atualizadas. - Distribuições: Debian, Ubuntu, RHEL e derivados costumam corrigir o pacote sem mudar o número da versão. Acompanhe os avisos de segurança da sua distribuição.
- Hospedagem compartilhada ou gerenciada: pergunte ao suporte quando a atualização será aplicada e se todas as versões do seletor de PHP serão corrigidas.
Passo 4: quinta-feira, atualize e reinicie
Assim que as versões saírem e chegarem ao seu gerenciador de pacotes, atualize e reinicie os processos do PHP. Enquanto um worker antigo estiver vivo, ele continua rodando o código vulnerável.
# Debian / Ubuntu (ajuste para a sua versão)
sudo apt update
sudo apt install --only-upgrade 'php8.3*'
sudo systemctl restart php8.3-fpm
sudo systemctl restart apache2   # se usar mod_php

# RHEL / AlmaLinux / Rocky
sudo dnf upgrade 'php*'
sudo systemctl restart php-fpm httpd

# Docker: puxe a imagem base nova e reconstrua
docker build --pull -t minha-app .
Depois de atualizar, leia o advisory de cada CVE. Se nenhuma se aplica à sua configuração, você pode desfazer a mitigação do upload progress. Se alguma se aplica e o servidor ficou exposto, vale procurar sinais de invasão como fizemos no PHP2Shell: processos do PHP abrindo shells, arquivos .php novos na pasta pública e cron jobs que ninguém criou.
E quem usa PHP 8.1 ou anterior?
O projeto PHP só dá suporte de segurança a partir do 8.2, e o próprio 8.2 perde suporte em 31 de dezembro de 2026. Quem está no 8.1 ou abaixo não vai receber esta atualização oficialmente. Os caminhos são os mesmos de outubro: pacote corrigido da distribuição ou de suporte estendido, ou migração de versão. Se você ainda está no 8.2, comece a planejar agora a ida para o 8.3 ou mais novo.
Checklist
- Correção do PHP2Shell aplicada (8.5.12, 8.4.27, 8.3.36, 8.2.35 ou pacote da distribuição com as CVEs no changelog)
- Inventário de todos os servidores, containers e produtos com PHP
- Verificado se a aplicação troca o
session.serialize_handlercomini_set() session.upload_progress.enabled = 0nophp.iniou no pool, com workers reiniciados- Janela de manutenção reservada para 19/11 à tarde
- Pipeline de imagens Docker pronto para rebuild
- Hospedagem ou fornecedores avisados
- Plano para sair do PHP 8.2 (e de versões ainda mais antigas) antes de 31/12/2026
Vamos atualizar este post com as versões corrigidas e os detalhes das CVEs assim que o PHP publicar o lançamento.
Fontes
- PHP.net: Upcoming Critical PHP Security Release (18/11/2026)
- PHP.net: Informational advisory: Session upload progress (23/10/2026)
- GitHub: GHSA-6wmf-4rv5-p3rp (CVE-2026-109619)
- Aikido: PHP schedules a critical security release for 19 November
- PHP.net: advisory do PHP2Shell (21/10/2026)
Precisa de ajuda?
Não sabe qual PHP o seu site usa, se o PHP2Shell já foi corrigido ou não tem tempo de acompanhar a atualização de quinta? Fale com a gente: conferimos a versão e a configuração, aplicamos a mitigação e atualizamos sem derrubar o site. E se quiser deixar esse tipo de manutenção com quem cuida do servidor, conheça a hospedagem da CPW.