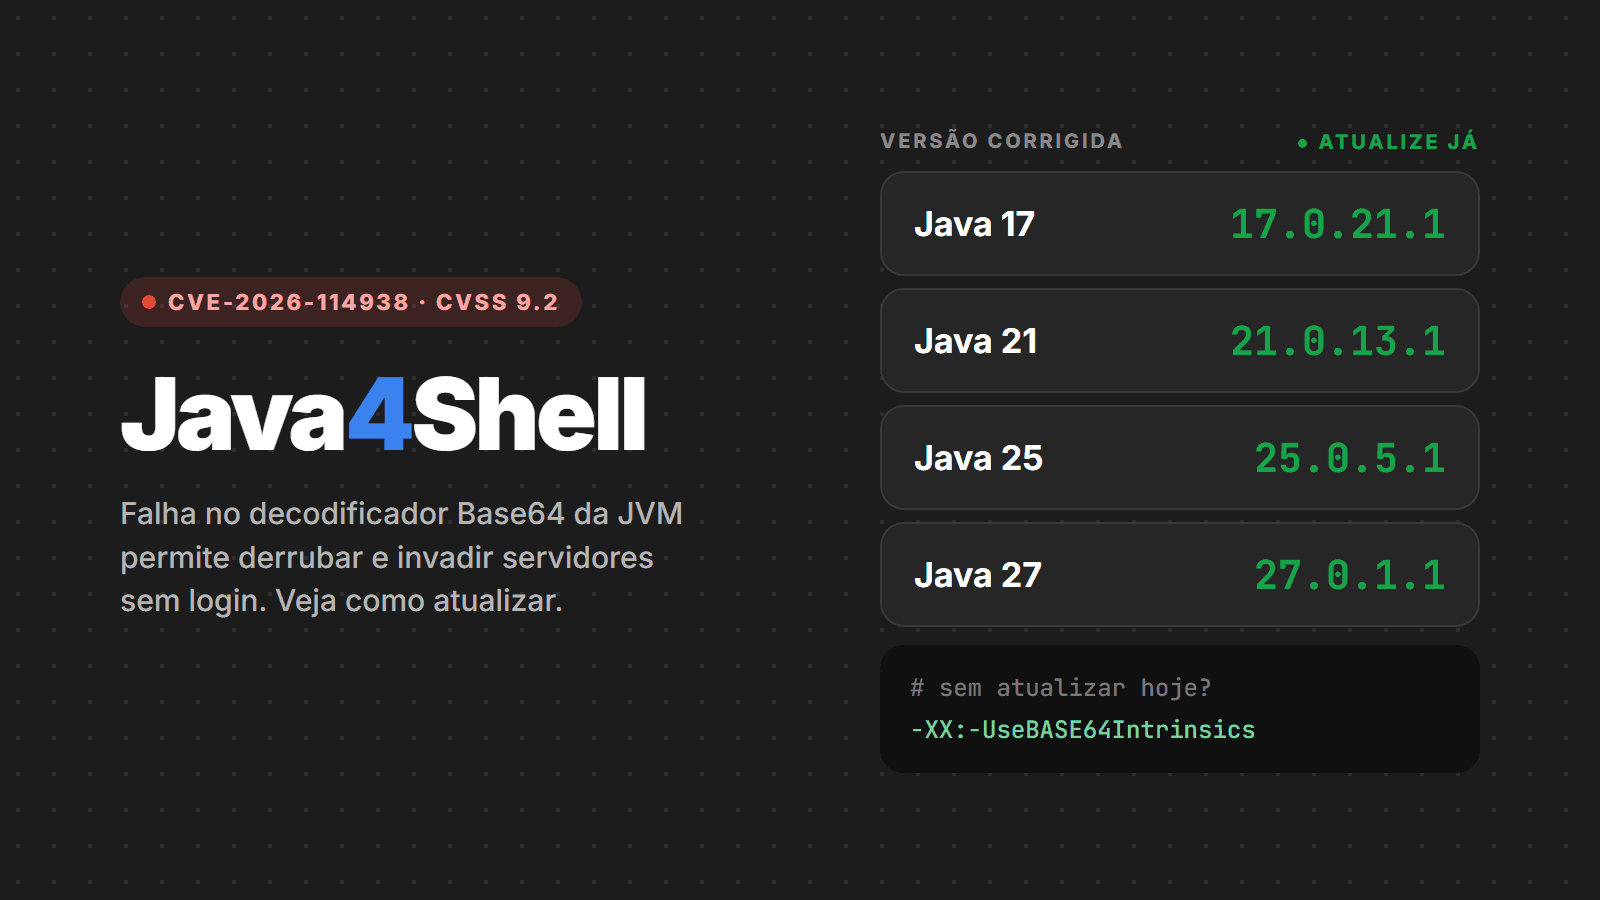
Em 17 de novembro de 2026, a Oracle e o OpenJDK publicaram uma correção de segurança fora do calendário para a CVE-2026-114938, apelidada de Java4Shell. É uma falha de corrupção de memória no decodificador Base64 da própria máquina virtual Java (a JVM HotSpot), com nota 9.2 no CVSS v4.0 segundo os pesquisadores e 8.1 no CVSS v3.1 segundo a Oracle. Em servidores com processadores Intel ou AMD recentes, uma string Base64 mal formada enviada por alguém de fora pode derrubar a aplicação e, em alguns casos, permitir execução remota de código sem login.
A falha foi encontrada pela Calif, o mesmo grupo que divulgou o PHP2Shell em outubro. E, como no caso do PHP, o problema não está no seu código nem numa biblioteca: está no runtime. Neste artigo reunimos o que as fontes confirmaram até 18 de novembro, como descobrir se o seu servidor está exposto, como atualizar e o que fazer se não der para atualizar hoje.
Resumo para quem tem pressa
- Atualize o Java para as versões de 17 de novembro: 17.0.21.1, 21.0.13.1, 25.0.5.1 ou 27.0.1.1 (ou o build corrigido do seu fornecedor) e reinicie todos os processos Java.
- Afeta Java 17 (a partir da 17.0.6), 21, 25 e 27, em qualquer distribuição baseada no OpenJDK: Oracle, Temurin, Corretto, Microsoft, Zulu, Liberica, SapMachine, Red Hat. Java 8 e Java 11 comuns não aparecem na lista de afetados.
- Só em x86-64 com AVX-512 VBMI: Intel Xeon Ice Lake ou mais novo e AMD Zen 4 ou mais novo. Servidores ARM64 (AWS Graviton, Ampere, Apple Silicon) não são afetados.
- Atualizar dependências do Maven ou Gradle não resolve. Quem precisa ser atualizado é a JVM, inclusive a que vem embutida em Jenkins, Keycloak, Elasticsearch e nas imagens Docker.
- Se não puder atualizar agora, inicie a JVM com
-XX:-UseBASE64Intrinsics.
O que é a falha
Para decodificar Base64 mais rápido, a JVM troca o código Java do java.util.Base64 por uma rotina escrita direto em instruções do processador (um intrinsic). Em CPUs com AVX-512 VBMI, essa rotina grava 64 bytes de uma vez, usando uma máscara que diz quantos bytes daquele bloco são válidos.
O erro está no cálculo dessa máscara quando a entrada é curta e termina com um sinal = (o caractere de preenchimento do Base64) fora do lugar. O tamanho da saída fica negativo, a máscara vira “todos os bytes” e a rotina escreve dezenas de bytes além do fim do array, em cima de outros objetos que estão na memória da aplicação. Logo em seguida o Java percebe que a entrada é inválida e lança IllegalArgumentException, mas o estrago na memória já aconteceu.
Detalhes que importam para avaliar o risco:
- A rotina vulnerável só entra em ação depois que o decodificador é compilado pelo JIT (C2), o que acontece rápido em qualquer serviço que decodifica Base64 com frequência.
- O caminho afetado é o decodificador básico e o de URL do
java.util.Base64. O decodificador MIME e bibliotecas de terceiros não usam esse intrinsic. - Base64 está por toda parte em aplicações web: cabeçalho
Authorization: Basic, tokens JWT, SAML, cookies, uploads, APIs. Por isso a falha é alcançável antes do login em muitos produtos.
Quais aplicações foram exploradas
A Calif informou ter conseguido execução remota de código nos seguintes produtos, em versões recentes. A lista não é completa:
| Tipo de ataque | Produtos |
|---|---|
| Sem login (pré-autenticação) | Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins, PingFederate |
| Com login (pós-autenticação) | Apache Kafka, Apache Solr, Elasticsearch, Gerrit, Spinnaker |
| Outros | Aplicações de exemplo em Spring Boot e Apache Struts; e, do lado do cliente, um programa Java que abre conexão TLS com um servidor malicioso |
Repare no perfil da primeira linha: provedor de identidade, CI/CD, wiki e repositório de artefatos. São justamente os sistemas que guardam credenciais e chaves de toda a empresa.
Qual é o risco real
Aqui a notícia é melhor do que o nome sugere. Diferente do Log4Shell, de 2021, em que uma única string funcionava em quase qualquer lugar, o Java4Shell exige um exploit feito sob medida para cada aplicação, que depende do layout da memória e é sensível à latência da rede. A própria Calif contou que, para os testes pela internet, alugou uma máquina na mesma região do alvo.
- Derrubar o serviço é fácil. Uma rajada curta de requisições com Base64 mal formado pode fazer a JVM cair repetidamente. Para quem depende do Jenkins ou do Keycloak, isso já é um incidente.
- Executar código é difícil. A OX Security estimou que menos de 0,12% das JVMs no mundo reúnem todas as condições para execução remota de código hoje (versão afetada, CPU certa, Base64 vindo de fora antes do login, exposição na internet e exploit viável). Mas 0,12% de milhões de servidores ainda é muita coisa, e os alvos mais prováveis são exatamente os mais valiosos.
- Vazamento de memória. Mesmo sem execução de código, a corrupção pode expor dados que estão na memória da JVM, como tokens, sessões e chaves de assinatura.
Até 18 de novembro, não havia confirmação de exploração ativa, e a falha não estava no catálogo KEV da CISA. Equipes independentes já reproduziram o travamento em laboratório, e a Calif disse que vai publicar os exploits por produto mais adiante. A janela para atualizar com calma é curta.
Java4Shell não é o Log4Shell
O nome confunde, mas são problemas diferentes:
| Log4Shell (2021) | Java4Shell (2026) | |
|---|---|---|
| Onde está | Biblioteca Log4j | JVM HotSpot (o runtime) |
| Como corrige | Atualizar a dependência | Atualizar o Java instalado ou embutido |
| Exploit | Uma string genérica | Sob medida por aplicação |
| Depende do hardware | Não | Sim: x86-64 com AVX-512 VBMI |
Na prática, isso significa que o mvn versions:display-dependency-updates e o Dependabot não vão apontar nada. A correção acontece na imagem base, no pacote do sistema ou no JDK que acompanha o produto.
Passo 1: descubra se o servidor está exposto
Você está no grupo de risco se as três condições forem verdadeiras: versão de Java afetada, processador com AVX-512 VBMI e aplicação que decodifica Base64 vindo de fora. As duas primeiras dá para conferir em um minuto.
# versao e fornecedor do Java que a aplicacao usa de fato
java -version

# a CPU tem o caminho vulneravel? (Linux) - afetado se aparecerem as 4 flags
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'

# o intrinsic esta ligado nesta JVM?
java -XX:+PrintFlagsFinal -version | grep UseBASE64Intrinsics
Cuidados ao conferir:
- O Java do terminal pode não ser o da aplicação. Jenkins, Keycloak, Elasticsearch, Jira, Confluence e Artifactory costumam trazer o próprio JDK. Confira o caminho do processo em execução (
ps -ef | grep java) e rode o-versiondaquele binário. - Containers herdam a CPU do host. A imagem pode estar certa e o nó do Kubernetes ter AVX-512. Verifique a versão do Java dentro da imagem e a CPU dos nós.
- Na nuvem, o tipo de instância decide. Famílias recentes com Intel Ice Lake, Sapphire Rapids ou mais novos e AMD EPYC Zen 4 ou mais novos (como as AWS m6i/m7i/c7i/m7a e a série v5 do Azure) têm AVX-512. Instâncias Graviton e Ampere, não.
Passo 2: atualize
Versões corrigidas publicadas pela Oracle em 17 de novembro:
| Linha | Versão corrigida |
|---|---|
| Java 8 (Enterprise Performance Pack) | 8u513-perf |
| Java 17 | 17.0.21.1 |
| Java 21 | 21.0.13.1 |
| Java 25 | 25.0.5.1 |
| Java 27 | 27.0.1.1 |
As demais distribuições publicam no próprio ritmo. A Amazon já liberou o Corretto 17.0.21.1.2; para Temurin, Microsoft Build of OpenJDK, Azul Zulu, Liberica, SapMachine e Red Hat, confira o boletim de cada fornecedor antes de considerar o servidor corrigido. Em distribuições Linux, o pacote pode ser corrigido sem mudar o número da versão: procure o CVE no changelog.
# Debian / Ubuntu
apt update && apt list --upgradable 2>/dev/null | grep -i openjdk
zcat /usr/share/doc/openjdk-21-jre-headless/changelog.Debian.gz | grep CVE-2026-114938

# RHEL / AlmaLinux / Rocky
rpm -q --changelog java-21-openjdk-headless | grep CVE-2026-114938

# Docker: troque a tag da imagem base e reconstrua (nao basta reiniciar)
docker build --pull -t minha-api .
Depois de atualizar, reinicie todos os processos Java. A JVM antiga continua carregada na memória até o processo ser reiniciado. Para produtos que trazem o próprio JDK, aplique a atualização do fabricante ou aponte o produto para um JDK corrigido.
Passo 3: se não der para atualizar hoje
A medida temporária recomendada é desligar o intrinsic vulnerável. O Java volta a usar o decodificador comum, que não tem o problema:
# na linha de comando
java -XX:-UseBASE64Intrinsics -jar app.jar

# ou para todas as JVMs do host/container
export JAVA_TOOL_OPTIONS="-XX:-UseBASE64Intrinsics"- Aplicações que decodificam muito Base64 podem ficar um pouco mais lentas. Teste antes em homologação.
- A alternativa
-XX:UseAVX=2desliga o AVX-512 inteiro e pesa mais no desempenho. Use só em x86-64: em ARM a JVM não inicia com essa opção. - Proxy reverso e WAF não são proteção suficiente. A entrada maliciosa é curta, cabe em qualquer limite de tamanho e chega por muitos caminhos diferentes.
- Enquanto isso, tire da internet ou coloque atrás de VPN os consoles de identidade, CI/CD e colaboração (Keycloak, Jenkins, Jira, Confluence, Artifactory).
Passo 4: procure sinais de ataque
- Quedas inesperadas da JVM e arquivos
hs_err_pid*.logrecentes no diretório da aplicação. - Rajadas de
IllegalArgumentExceptionvindas doBase64.Decoder, principalmente com entradas terminadas em=. - Processo Java abrindo shell (
sh,bash,cmd.exe) ou criando conexões de saída novas. - Instalações de Java em servidores que não constam no inventário.
Se houver suspeita de exploração em um serviço exposto, trate como comprometido tudo o que estava na memória daquela JVM: troque chaves de assinatura, tokens e senhas. Se os segredos ficam num cofre, a rotação é bem mais simples; explicamos como em Secrets Manager: o que é e como funciona.
Um último aviso: desconfie de repositórios no GitHub que prometem um exploit pronto do Java4Shell. Em falhas de grande repercussão, “provas de conceito” falsas com malware embutido aparecem em poucas horas. Para testar, use só o gatilho seguro publicado pela Calif, em uma máquina de teste.
Checklist
- Inventário de todos os Java em execução, inclusive os embutidos em produtos e imagens Docker
- Verificação da CPU dos servidores, VMs e nós do Kubernetes (AVX-512 VBMI)
- Java atualizado para 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 ou o build corrigido do fornecedor
- Imagens de container reconstruídas com
--pulle reimplantadas - Todos os processos Java reiniciados depois da atualização
- Onde ainda não deu para atualizar:
-XX:-UseBASE64Intrinsicsaplicado e serviços críticos fora da internet - Prioridade para Keycloak, Jenkins, Jira, Confluence, Artifactory e PingFederate expostos
- Logs revisados em busca de quedas da JVM e exceções do
Base64.Decoder - Segredos rotacionados nos serviços com suspeita de ataque
Fontes
- Calif: Java4Shell, write once, RCE everywhere
- Tenable: perguntas frequentes sobre a CVE-2026-114938
- Qualys: como encontrar, mitigar e corrigir o Java4Shell
- OX Security: fácil de derrubar, difícil de explorar
- Wiz: CVE-2026-114938, tudo o que você precisa saber
- The Hacker News: Java4Shell permite RCE sem login em Jira, Jenkins, Keycloak e outros
Precisa de ajuda?
Não sabe quais servidores rodam Java, qual JDK vem dentro do Jenkins ou do Keycloak, ou se as suas instâncias na nuvem têm AVX-512? Fale com a gente: fazemos o inventário, aplicamos a atualização ou a mitigação sem derrubar o sistema e revisamos os logs em busca de sinais de ataque.